Geprüft für Gmail im Web, neues Outlook für Windows, Outlook im Web und Outlook.com. Für die Gmail- und Outlook-Apps auf Android/iOS liegt keine eigens geprüfte Menüführung vor (siehe Kapitel 3); nutzen Sie dort im Zweifel ein unterstütztes Gerät oder die Mail-Header-Analyse.
Ein vertrauenswürdig wirkender Name im Absenderfeld oder eine plausibel aussehende E-Mail-Adresse beweist nicht, dass eine Nachricht echt ist. Das BSI weist ausdrücklich darauf hin, dass die Angabe des Absenders gefälscht werden kann.
Dieser Artikel zeigt Ihnen eine praktische Methode, mit der Sie die sichtbaren Absenderangaben einer verdächtigen E-Mail prüfen können. Sie lernen, wie diese Angaben aufgebaut sind, wie Sie die Absenderadresse in Gmail und Outlook sichtbar machen und wie Sie auffällige Abweichungen erkennen. Nutzen Sie ein anderes Mailprogramm, übertragen Sie die beschriebenen Menüwege nicht einfach darauf.
Die Absenderprüfung ist ein erster Filter, aber kein Echtheitsbeweis. Auch eine korrekt aussehende Adresse kann gefälscht sein oder zu einem Konto gehören, das unbefugt benutzt wird. Deshalb erfahren Sie am Ende auch, wann diese einfache Sichtprüfung nicht mehr ausreicht.
Akutfall: Wenn Sie schon gehandelt haben
- Nur geklickt, aber nichts eingegeben, geöffnet oder bestätigt? Führen Sie auf der verdächtigen Seite keine weitere Aktion aus und schließen Sie sie. Die Prüfung der Absenderadresse hilft Ihnen jetzt nicht weiter.
- Passwort oder Bestätigungscode eingegeben? Öffnen Sie den echten Dienst unabhängig von der Nachricht und ändern Sie dort das betroffene Passwort. Beenden Sie, sofern angeboten, andere aktive Sitzungen.
- Verdächtigen Anhang oder eine Datei geöffnet oder ausgeführt? Öffnen oder starten Sie die verdächtige Datei nicht erneut. Nutzen Sie das betroffene Gerät bei einem konkreten Infektionsverdacht vorerst nicht für vertrauliche Anmeldungen.
- Online-Banking, Karte oder Zahlung betroffen? Nutzen Sie sofort einen Ihnen bereits bekannten offiziellen Kontaktweg zu Ihrer Bank oder Ihrem Zahlungsanbieter.
Das Wichtigste in Kürze
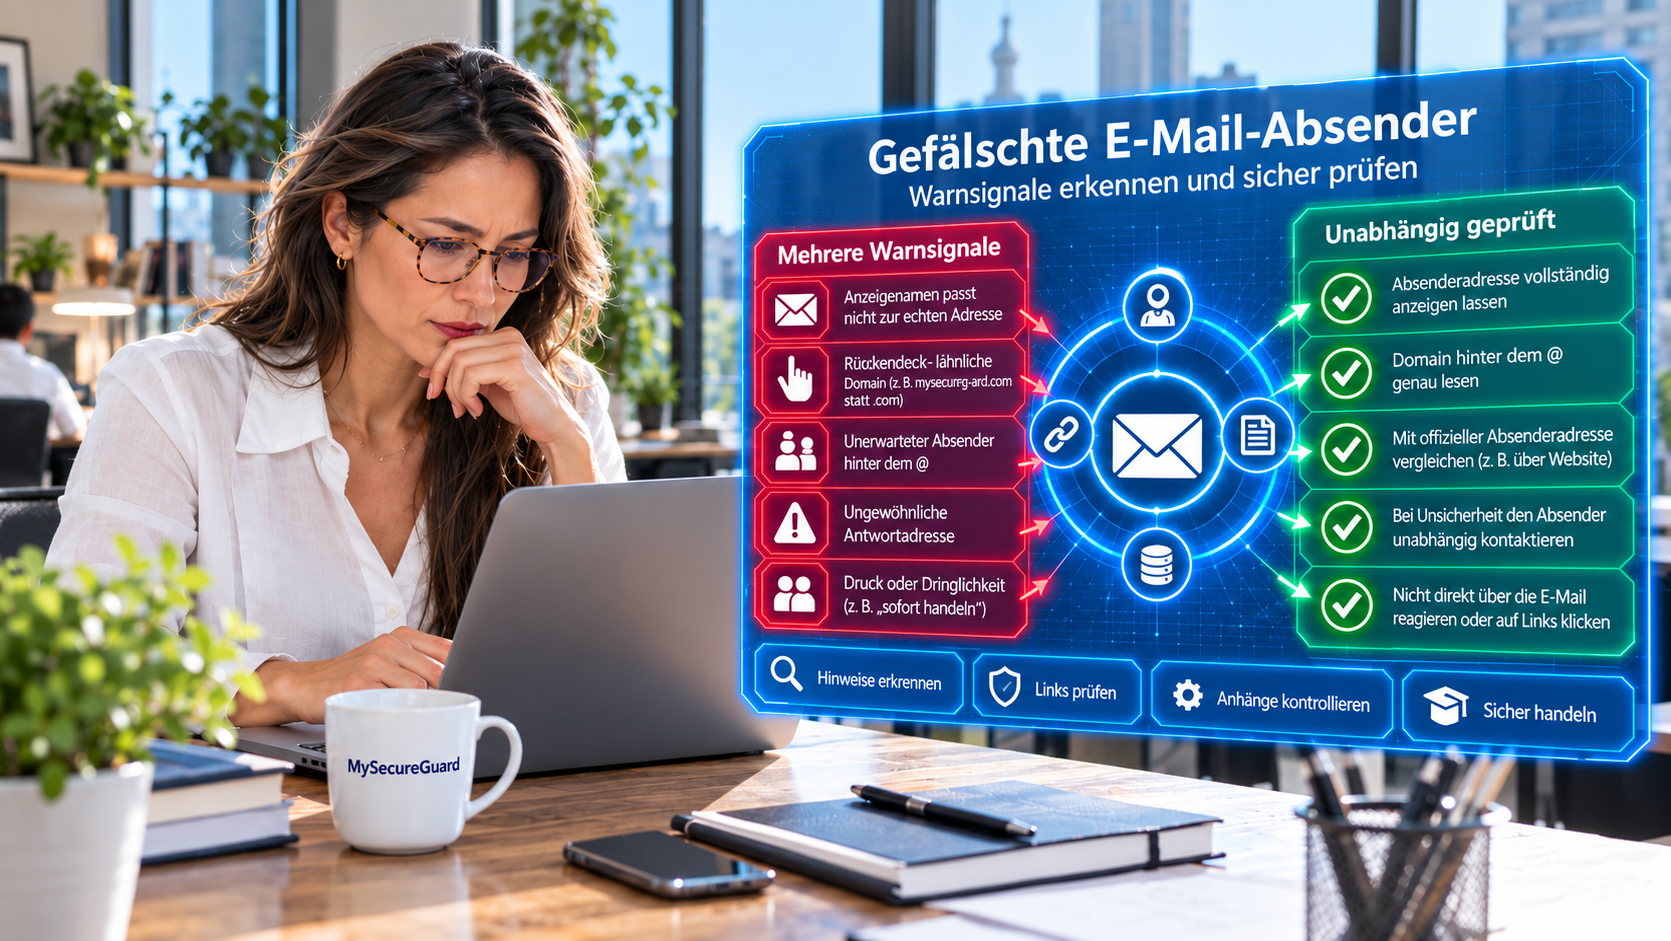
- Anzeigename genügt nicht: Vertrauen Sie nicht nur auf den groß angezeigten Namen. Machen Sie zusätzlich die vollständige Absenderadresse sichtbar und lesen Sie zuerst den Teil hinter dem
@. - Auffällig ist ein Warnsignal, unauffällig kein Beweis: Abweichende oder täuschend ähnliche Schreibweisen sind ein klares Warnsignal – eine passend aussehende Adresse beweist trotzdem nicht, dass die Nachricht echt ist.
- Grenzen kennen: Die Sichtprüfung zeigt weder ein unbefugt genutztes Konto noch eine bestandene technische Authentifizierung. Nutzen Sie bei Bedarf die Mail-Header-Analyse, und wenn Sie bereits reagiert haben, direkt die Sofortmaßnahmen in Kapitel 9.
Kapitel 1: Welche Angaben sehen Sie überhaupt als Absender?
Wenn Sie eine E-Mail öffnen, kann Ihr Mailprogramm mehrere unterschiedliche Angaben zum Absender anzeigen. Keine davon beweist für sich allein, dass die Nachricht echt ist.
Der Anzeigename – eine Beschriftung, kein Beweis
Der Anzeigename ist das, was Sie zuerst lesen, zum Beispiel Beispielbank oder Amazon – Sicherheitswarnung. Dieser Name kann frei gewählt oder manipuliert werden. Er beweist deshalb nicht, dass die Nachricht tatsächlich von der genannten Person oder Organisation stammt. Behandeln Sie ihn wie ein Namensschild: Es kann stimmen, muss aber nicht.
Die angezeigte Absenderadresse – wichtiger Prüfhinweis, aber kein Echtheitsbeweis
Hinter dem Anzeigenamen steht die im „Von:"-Feld angezeigte Absenderadresse. Sie liefert mehr Informationen für die Prüfung als der bloße Anzeigename. Aber auch sie ist kein Echtheitsnachweis: Das BSI weist ausdrücklich darauf hin, dass die Angabe des Absenders gefälscht werden kann und sich dahinter womöglich eine ganz andere Person oder Institution verbirgt.
Die Antwortadresse (Reply-To)
Manche Nachrichten enthalten zusätzlich ein separates Antwortfeld (technisch „Reply-To" genannt). Ist dieses Feld gesetzt, geht eine Antwort nicht an die im „Von:"-Feld stehende Adresse, sondern an die dort hinterlegte Antwortadresse. Nach RFC 5322 – dem offiziellen technischen Standard, der festlegt, wie eine E-Mail-Adresse und die Kopfzeilen einer Nachricht aufgebaut sein müssen – ist dieses Antwortfeld optional; fehlt es, geht eine Antwort an die Adresse aus dem „Von:"-Feld. Weicht eine angezeigte Antwortadresse von der erwarteten Absenderdomain ab, ist das ein zusätzlicher Prüfhinweis – für die einfache Sichtprüfung in diesem Artikel genügt es jedoch, sich auf Anzeigename und Absenderadresse im „Von:"-Feld zu konzentrieren.
Die technische Absenderprüfung – geht über diesen Artikel hinaus
Ob eine Nachricht technische Prüfverfahren zur E-Mail-Authentifizierung tatsächlich bestanden hat und über welche Mailserver sie lief, zeigt die sichtbare Adresse nicht. Mehr dazu erfahren Sie in der Anleitung zur Mail-Header-Analyse.
Der praktische Unterschied
Anzeigename: Beispielbank. Angezeigte Adresse: service@beispielbank.example. Der Anzeigename ist die sichtbare Beschriftung. Die Adresse dahinter ist für die Sichtprüfung wichtiger – aber auch sie kann manipuliert sein.
Keine Angabe im Mailprogramm beweist allein, dass eine Nachricht echt ist. Anzeigename und Adresse sind Prüfhinweise, keine Echtheitsnachweise.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 2: Wie ist eine E-Mail-Adresse aufgebaut?
Für diese Prüfung genügt der typische Aufbau einer E-Mail-Adresse, wie ihn das offizielle Internet-Nachrichtenformat beschreibt: lokaler-teil@domain.
Der Teil vor dem @ heißt lokaler Teil. Dort kann zum Beispiel support, service oder ein Personenname stehen. Der Teil hinter dem @ ist die Domain. Für die einfache Sichtprüfung ist genau dieser Teil besonders wichtig.
Beispiel: service@beispielbank.example – vor dem @ steht service, hinter dem @ steht beispielbank.example.
Die Domain zeigt jedoch nicht automatisch, über welche Mailserver die konkrete Nachricht tatsächlich transportiert wurde. Weitere Informationen dazu finden Sie in der Anleitung zur Mail-Header-Analyse.
So zerlegen Sie eine Adresse:
- Suchen Sie das
@in der Adresse. - Lesen Sie den Teil davor als lokalen Teil, zum Beispiel
service. - Lesen Sie den Teil danach als Domain und prüfen Sie ihn in Kapitel 4.
Erfolgssignal
Sie können lokalen Teil und Domain eindeutig benennen.
Fehlerweg
Ist das @ nicht sichtbar oder die Adresse unvollständig, prüfen Sie nicht weiter über die Nachricht, sondern wie in Kapitel 3 beschrieben.
Bei der einfachen Absenderprüfung schauen Sie zuerst auf den Teil hinter dem @. Eine passende Domain ist ein Prüfhinweis – aber noch kein Echtheitsbeweis.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 3: Wie machen Sie die Absenderadresse in Gmail und Outlook sichtbar?
Bevor Sie etwas vergleichen können, müssen Sie die vollständige Absenderadresse sehen. Je nach Mailprogramm ist zunächst nur der Name sichtbar.
In Gmail
Gmail zeigt neben dem Namen eines Absenders automatisch die vollständige E-Mail-Adresse an, wenn Sie mit diesem Absender zuvor noch nicht kommuniziert haben. Nehmen Sie den Absender in Ihr Adressbuch auf oder antworten Sie auf die E-Mail, zeigt Gmail diese zusätzliche Angabe anschließend nicht mehr an.
So gehen Sie vor:
- Öffnen Sie die verdächtige E-Mail, ohne Links oder Anhänge darin anzuklicken.
- Prüfen Sie, ob neben dem Anzeigenamen bereits die vollständige E-Mail-Adresse steht.
- Lesen Sie die dort angezeigte Absenderadresse vollständig.
- Achten Sie besonders auf den Teil hinter dem
@.
Steht neben dem Namen zusätzlich „via" und der Name einer Website, bedeutet das laut Google: Die Absenderdomain, die die Nachricht tatsächlich verschickt hat, unterscheidet sich von der Domain in der „Von:"-Adresse. Ein „via"-Hinweis beweist allein jedoch kein Phishing; auch legitime Versandkonstellationen können ihn auslösen. Google nennt dafür ausdrücklich den Fall, dass eine Nachricht von einer Domain mit strenger DMARC-Richtlinie (p=reject oder p=quarantine) an eine Google-Gruppe gesendet wird: Gmail zeigt dann „Name des Absenders via Gruppenname" an, und die Gruppe erscheint als sichtbarer Absender.
Für die Gmail-Apps auf Android und iOS liegt keine eigens geprüfte Menüführung vor. Verlassen Sie sich dort nicht auf ungeprüfte Vermutungen zum Menüweg; nutzen Sie bei Bedarf ein unterstütztes Gerät mit Gmail im Web oder wechseln Sie zur technischen Header-Prüfung.
Erfolgssignal
Sie sehen die vollständige Absenderadresse und können den Teil hinter dem @ prüfen.
Wenn die Adresse nicht eindeutig sichtbar wird
Steht nur der Name, ohne dass Gmail die Adresse automatisch anzeigt (zum Beispiel bei einem Kontakt, mit dem Sie bereits kommuniziert haben), erraten Sie keinen zusätzlichen Menüweg. Reagieren Sie nicht auf Links, Anhänge oder Kontaktangaben aus der Nachricht. Für die technische Prüfung nutzen Sie bei Bedarf die Anleitung zur Mail-Header-Analyse.
In Microsoft Outlook
Microsoft dokumentiert unterschiedliche Möglichkeiten, je nach Outlook-Version und Kontotyp. Verwechseln Sie das neue Outlook nicht mit dem klassischen Outlook: Die Menüführung unterscheidet sich.
Möglichkeit 1: Adresse durch Zeigen sichtbar machen. Bei einem Geschäfts-, Schul- oder Unikonto können Sie in Outlook beziehungsweise im neuen Outlook im Web in der Nachrichtenliste mit der Maus auf den Namen oder die Adresse des Absenders zeigen. Microsoft dokumentiert, dass dadurch die E-Mail-Adresse sichtbar wird, ohne dass Sie die Nachricht öffnen müssen. Diese Funktion ist laut Microsoft auf diese Kontotypen beschränkt.
So gehen Sie vor:
- Öffnen Sie die Nachrichtenliste.
- Bewegen Sie den Mauszeiger auf den Namen oder die angezeigte Adresse des Absenders.
- Warten Sie auf die eingeblendeten Absenderinformationen.
- Lesen Sie die dort angezeigte E-Mail-Adresse vollständig ab.
Möglichkeit 2: Nachrichtendetails öffnen. Wenn Sie im neuen Outlook, in Outlook im Web oder in Outlook.com die Adresse in den Nachrichtendetails benötigen:
- Öffnen Sie die E-Mail.
- Wählen Sie oben im Nachrichtenfenster Weitere Aktionen.
- Wählen Sie Anzeigen.
- Wählen Sie Nachrichtendetails anzeigen.
- Suchen Sie im geöffneten Bereich das Feld Von.
- Lesen Sie die dort in spitzen Klammern
< >angezeigte Adresse.
Microsoft führt diese Funktion unter der Überschrift „Nachrichtenkopfzeilen anzeigen"; die für diesen Artikel relevanten Schritte enden am Feld Von. Ob der geöffnete Bereich bei Ihnen zusätzlich weitere technische Headerfelder zeigt, ist anhand der Microsoft-Dokumentation nicht abschließend geprüft – nicht geprüft. Für eine vollständige technische Header-Auswertung nutzen Sie in jedem Fall die Anleitung zur Mail-Header-Analyse.
Zeigt Outlook im Absenderbild ein Fragezeichen, konnte Outlook die Identität des Absenders nicht mit seinen E-Mail-Authentifizierungsverfahren bestätigen. Das ist ein Anlass zur Vorsicht, aber kein Beweis dafür, dass die Nachricht schädlich ist. Erkennt Outlook außerdem, dass die tatsächlich sendende Domäne von der im „Von:"-Feld angezeigten Adresse abweicht, zeigt es den tatsächlichen Absender mit einem unterstrichenen „via"-Tag an. Auch dieses Tag bedeutet laut Microsoft nicht automatisch Phishing.
Erfolgssignal
Sie sehen eine vollständige E-Mail-Adresse und können den Teil hinter dem @ ablesen.
Wenn die beschriebenen Menüpunkte bei Ihnen anders heißen oder fehlen
Erraten Sie keine Alternative. Nutzen Sie nur die für Ihre Outlook-Version belegten Wege. Bleibt die Adresse unklar, reagieren Sie nicht über die verdächtige Nachricht und nutzen Sie bei Bedarf die Anleitung zur Mail-Header-Analyse.
Ohne die vollständige Absenderadresse gibt es keine Sichtprüfung. Machen Sie die Adresse sichtbar oder wechseln Sie zu einem anderen Prüfweg, bevor Sie die Nachricht bewerten. Die Menüwege unterscheiden sich je nach Gmail-Oberfläche und Outlook-Version – nutzen Sie nur den Weg, der für Ihre Version belegt ist.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 4: Welche Bestandteile müssen Sie an der Adresse prüfen?
Sobald Sie die angezeigte Absenderadresse sehen, prüfen Sie sie in einer festen Reihenfolge.
Die drei Prüfschritte: Domain lesen, einordnen, Abweichungen suchen
1. Den Teil hinter dem @ lesen: Beispiel: service@beispielbank.example. Für die einfache Sichtprüfung betrachten Sie zuerst beispielbank.example. Das ist die Domain.
2. Die Domain unabhängig einordnen: Fragen Sie sich: Kennen Sie diese Domain zuverlässig als Absenderdomain der behaupteten Organisation? Die Polizeiliche Kriminalprävention rät ausdrücklich, sich die Absenderadresse genau anzusehen und zu prüfen, ob sie auf der echten Domain endet. Wenn die Organisation selbst eine bestimmte Absender- oder E-Mail-Domain veröffentlicht hat, können Sie diese zum Vergleich verwenden. Kennen Sie keine bestätigte Absenderdomain, reicht die Adresse der normalen Unternehmenswebsite allein nicht aus, um die E-Mail sicher als echt oder falsch einzustufen.
3. Nach sichtbaren Abweichungen suchen: Vergleichen Sie Zeichen für Zeichen. Fiktives Beispiel: service@beispielbank.example und service@beispie1bank.example. Auf den ersten Blick sehen beide ähnlich aus. In der zweiten Domain wurde jedoch der Buchstabe l durch die Ziffer 1 ersetzt.
Achten Sie insbesondere auf: eine vollständig andere Domain, vertauschte oder zusätzliche Zeichen, täuschend ähnliche Schreibweisen, ähnlich aussehende Zeichen wie 0 statt O oder 1 statt l, und einen bekannten Anzeigenamen, während die tatsächliche Adresse zu einer ganz anderen Domain gehört. Ein ungewöhnlicher Teil vor dem @ reicht dagegen allein nicht aus, um eine Nachricht als gefälscht einzustufen.
Bevor Sie die Domain bewerten, halten Sie drei Sekunden inne: Klicken, antworten oder bestätigen Sie nicht sofort, auch wenn die Nachricht drängt. Der kurze Stopp ist keine Sicherheitsgarantie und verzögert keine dringende Schutzmaßnahme. Prüfen Sie den behaupteten Vorgang unabhängig: Öffnen Sie den angeblichen Dienst über eine bekannte App oder Internetadresse, nicht über die Nachricht. Eine auffällige Domain ist ein Warnsignal, eine unauffällige Domain beweist die Echtheit nicht.
Entscheidungstabelle: Beobachtung, Einordnung, sicherer Schritt
| Was fällt auf? | Wie ordnen Sie es ein – und was tun Sie? |
|---|---|
| Bekannter Anzeigename, aber unbekannte Domain | Warnsignal. Name und sichtbare Adresse passen nicht plausibel zusammen. Reagieren Sie nicht über die E-Mail und prüfen Sie den Vorgang unabhängig. |
Ungewohnter Teil vor dem @ | Mehrdeutig. Absender können unterschiedliche Postfachnamen wie service, support oder info verwenden. Prüfen Sie zuerst die Domain hinter dem @. |
| Domain mit vertauschten, zusätzlichen oder ähnlich aussehenden Zeichen | Warnsignal. Die Schreibweise kann eine bekannte Domain imitieren. Brechen Sie die Prüfung innerhalb der Nachricht ab und öffnen Sie den behaupteten Dienst unabhängig. |
| Domain wirkt korrekt | Mehrdeutig. Eine unauffällige sichtbare Adresse beweist die Echtheit der Nachricht nicht. Bleiben Inhalt oder Aufforderung ungewöhnlich, prüfen Sie den Vorgang unabhängig oder wechseln Sie zur technischen Header-Prüfung. |
Bekannter Name, unbekannte Domain
Warnsignal: nicht über die E-Mail reagieren, unabhängig prüfen.
Ungewohnter Teil vor dem @
Mehrdeutig: zuerst die Domain hinter dem @ prüfen.
Domain mit vertauschten oder ähnlichen Zeichen
Warnsignal: Prüfung abbrechen, Dienst unabhängig öffnen.
Domain wirkt korrekt
Mehrdeutig: beweist Echtheit nicht, Vorgang trotzdem unabhängig prüfen.
Erfolgssignal
Sie können Ihre Beobachtung eindeutig einer Zeile der Tabelle zuordnen und wissen, ob ein sicherer Schritt oder nur eine weitere Prüfung nötig ist.
Fehlerweg
Lässt sich die Beobachtung keiner Zeile eindeutig zuordnen, treffen Sie keine Echtheitsentscheidung. Behandeln Sie die Nachricht vorsorglich wie ein Warnsignal und prüfen Sie den Vorgang unabhängig.
Wenn ein Alarmgrund vorliegt
- Stoppen Sie die Prüfung innerhalb der Nachricht. Klicken Sie keine Links an, öffnen Sie keine Anhänge und antworten Sie nicht.
- Öffnen Sie den behaupteten Dienst unabhängig. Nutzen Sie eine bereits installierte offizielle App, eine Ihnen bekannte offizielle Internetadresse oder vorhandene offizielle Unterlagen.
- Suchen Sie dort nach dem behaupteten Vorgang. Prüfen Sie, ob dort dieselbe Sicherheitswarnung, Rechnung, Anfrage oder andere Aufforderung angezeigt wird.
Erfolg erkennen
Sie arbeiten nicht mehr über den Link, die Antwortfunktion oder Kontaktdaten der verdächtigen Nachricht, sondern über einen unabhängig geöffneten offiziellen Weg.
Fehlerweg
Finden Sie dort nichts oder bleibt die Lage unklar, nutzen Sie einen offiziellen Kontaktweg, den Sie unabhängig von der verdächtigen E-Mail kennen.
Eine passende Adresse ist noch keine Garantie. Erstens kann ein E-Mail-Konto unbefugt genutzt werden: Das betrifft sowohl ein mit gestohlenen Zugangsdaten übernommenes Konto als auch ein mit Schadsoftware infiziertes Gerät, das laut BSI automatisiert Nachrichten an die im Adressbuch gespeicherten Kontakte verschickt. In beiden Fällen können Nachrichten verschickt werden, die der eigentliche Kontoinhaber nicht geschrieben hat. Zweitens kann die sichtbare Absenderangabe gefälscht werden: Das BSI weist ausdrücklich darauf hin, dass die Angabe des Absenders gefälscht werden kann. Deshalb gilt: Eine auffällige Adresse ist ein Warnsignal. Eine unauffällige Adresse ist dagegen kein Echtheitsbeweis.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 5: Warum reicht die Absenderprüfung allein nicht?
Die Absenderprüfung ist ein wichtiger Anfangsfilter, aber sie ist nicht das letzte Wort. Die folgenden sechs Prüfpunkte zeigen, wo die einfache Sichtprüfung an ihre Grenzen stößt.
- Unbefugt genutztes Konto: Ein echtes E-Mail-Konto kann mit gestohlenen Zugangsdaten übernommen oder durch Schadsoftware zum automatisierten Versand missbraucht werden. Die Absenderadresse ist dann korrekt, die Nachricht aber trotzdem nicht vom eigentlichen Inhaber verschickt.
- Gefälschte Absenderangabe trotz unauffälliger Optik: Das BSI weist ausdrücklich darauf hin, dass die Angabe des Absenders gefälscht werden kann. Eine Adresse kann also täuschend echt aussehen, ohne tatsächlich zur genannten Organisation zu gehören.
- Technische Authentifizierung bleibt unsichtbar: Ob eine Nachricht E-Mail-Authentifizierungsverfahren tatsächlich bestanden hat, zeigt die sichtbare Adresse nicht. Das lässt sich nur mit einer technischen Header-Prüfung beurteilen.
- Links und Anhänge bleiben unbewertet: Eine unauffällige Absenderadresse sagt nichts darüber aus, ob ein enthaltener Link zu einer gefälschten Webseite führt oder ein Anhang gefährlich ist. Das sind eigenständige Prüfschritte.
- Abweichende Antwortadresse wird leicht übersehen: Eine gesetzte Antwortadresse (Reply-To) kann von der Absenderadresse abweichen, ohne dass die einfache Sichtprüfung das automatisch auffällig macht. Für die Grundprüfung in diesem Artikel reicht der Blick auf Anzeigename und „Von:"-Adresse; bei Zweifeln ist die Antwortadresse ein zusätzlicher Prüfpunkt.
- Kein Ersatz für die inhaltliche Prüfung: Eine korrekt aussehende Adresse beweist nicht, dass die geforderte Handlung berechtigt ist. Zeitdruck, Drohungen oder ungewöhnliche Aufforderungen müssen Sie unabhängig vom Absender prüfen.
BELEGTER PRAXISFALL
So wirkt die Masche im Alltag: angebliches Sparkassen-Update
Im Phishing-Radar-Archiv dokumentiert die Verbraucherzentrale eine E-Mail mit dem Betreff „Update dringend erforderlich!": Der Absender gibt sich als Sparkasse aus und behauptet, für „S-pushTAN Online" sei ein Sicherheitsupdate notwendig. Empfänger sollen über die Schaltfläche „Update jetzt durchführen" reagieren.
Warnsignale laut Eintrag: eine unseriöse Absenderadresse, eine unpersönliche Ansprache, ein Link in der Mail sowie eine Drohung und erzeugter Zeitdruck. Ein tatsächlich notwendiges Sicherheitsupdate lässt sich unabhängig über die offizielle App oder die bekannte Internetadresse der eigenen Bank nachvollziehen – nicht über einen Link aus einer unaufgefordert zugesandten Nachricht.
Die Verbraucherzentrale bezeichnet die Absenderadresse als unseriös, nennt sie aber nicht konkret. Das zeigt, dass die Sichtprüfung auffällige Absender erkennen kann – auch wenn sie allein nicht in jedem Fall ausreicht.
Quellenhinweis:
Verbraucherzentrale, Phishing-Radar-Archiv: „Angeblich 'dringendes Update' bei der Sparkasse erforderlich", dokumentierter Fall, Stand 27.08.2026. Die exakte gefälschte Absenderadresse nennt der Eintrag nicht; dies ist keine aktuelle Live-Warnung.
Was Sie mit dieser einfachen Prüfung erkennen können – und was nicht
Was Sie erkennen können: offensichtlich falsche, unerwartete oder täuschend veränderte Absenderdomains, sowie einen Anzeigenamen, der nicht zur sichtbaren Absenderadresse passt.
Was Sie damit nicht sicher erkennen können: ob ein echtes E-Mail-Konto unbefugt benutzt wurde, ob die Nachricht technische E-Mail-Authentifizierungsprüfungen bestanden hat, ob ein eingebetteter Link zu einer gefälschten Webseite führt, oder ob ein Anhang gefährlich ist. Für diese Spezialfälle gibt es eigene Artikel: die Anleitung zur Mail-Header-Analyse und Wie prüfen Sie Links und Webadressen vor dem Klick?
Bei Zweifel unabhängig prüfen
Wenn die Sichtprüfung keine klare Antwort liefert, reagieren Sie nicht über die verdächtige Nachricht:
- Schließen Sie die verdächtige E-Mail oder lassen Sie sie geöffnet, ohne weiter darin zu klicken.
- Öffnen Sie den behaupteten Dienst selbst über einen unabhängig bekannten Zugang.
- Suchen Sie dort nach der behaupteten Meldung oder Handlung.
- Finden Sie dort nichts, nutzen Sie einen offiziellen Kontaktweg, den Sie unabhängig von der Nachricht kennen.
- Bleibt auch danach Unsicherheit, wechseln Sie zum passenden Spezialartikel.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 6: Wie prüfen Sie einen Absender Schritt für Schritt?
Nutzen Sie diese Reihenfolge jedes Mal gleich.
Ort
Öffnen Sie die verdächtige E-Mail nur so weit, dass Sie die Absenderinformationen sehen können. Klicken Sie dabei keine Links an und öffnen Sie keine Anhänge.
Handlung
Machen Sie die vollständige Absenderadresse sichtbar und lesen Sie die Domain hinter dem @.
Kriterium
Vergleichen Sie die Domain Zeichen für Zeichen mit einer Absenderdomain, die Sie zuverlässig kennen oder die von der Organisation selbst bestätigt wurde.
Erfolgssignal
Sie können entweder eine konkrete sichtbare Abweichung benennen oder feststellen, dass in dieser Sichtprüfung keine sichtbare Abweichung vorhanden ist.
Fehlerweg
Können Sie die Adresse nicht sichtbar machen oder die Domain nicht sicher einordnen, treffen Sie keine Echtheitsentscheidung. Nutzen Sie einen unabhängigen offiziellen Zugang oder wechseln Sie zur technischen Mail-Header-Prüfung.
Schritt 1 – Anzeigenamen nicht als Beweis behandeln: Sie sehen zum Beispiel Beispielbank. Merken Sie sich den Namen, aber treffen Sie noch keine Echtheitsentscheidung.
Schritt 2 – Vollständige Absenderadresse sichtbar machen: Nutzen Sie die in Kapitel 3 beschriebenen Wege für Gmail oder Outlook. Erfolg erkennen Sie daran, dass Sie eine vollständige Adresse mit @ sehen. Wird sie nicht sichtbar, erraten Sie keinen Menüweg – reagieren Sie nicht über die Nachricht und nutzen Sie bei Bedarf die Anleitung zur Mail-Header-Analyse.
Schritt 3 – Domain hinter dem @ lesen: Beispiel: service@beispielbank.example. Die Domain ist beispielbank.example. Lesen Sie sie Zeichen für Zeichen.
Schritt 4 – Domain unabhängig einordnen: Vergleichen Sie die Domain nur mit einer Absenderdomain, die Sie zuverlässig kennen oder die von der Organisation selbst bestätigt wurde. Eine bloße Ähnlichkeit mit der normalen Website reicht nicht als Echtheitsbeweis.
Schritt 5 – Auffälligkeiten suchen: Prüfen Sie auf zusätzliche Zeichen, fehlende Zeichen, vertauschte Zeichen, ähnlich aussehende Buchstaben oder Zahlen und eine vollständig andere Domain. Sie können entweder eine konkrete Auffälligkeit benennen oder Sie haben bei dieser Sichtprüfung keine sichtbare Abweichung gefunden.
Schritt 6 – Ergebnis richtig einordnen: Haben Sie keine Auffälligkeit gefunden, ist das noch keine Entwarnung – die Adresse allein beweist keine Echtheit. Konnten Sie die Adresse gar nicht sichtbar machen, treffen Sie ebenfalls keine Entscheidung darüber; verfahren Sie wie in Schritt 7. Haben Sie eine Auffälligkeit gefunden, behandeln Sie die Nachricht als verdächtig und prüfen unabhängig.
Schritt 7 – Unabhängigen Weg benutzen: Wenn Sie unsicher sind: Nutzen Sie nicht den Link, die Telefonnummer oder die Antwortfunktion aus der verdächtigen E-Mail. Öffnen Sie den angeblichen Dienst über eine bereits bekannte App, eine bekannte Internetadresse oder vorhandene offizielle Unterlagen. Suchen Sie dort nach dem behaupteten Vorgang. Bleibt die Lage unklar, nutzen Sie den offiziellen Support oder die passende Spezialanleitung. Wenn Sie die verdächtige Nachricht dokumentieren oder melden möchten, bewahren Sie sie zunächst unverändert auf und reagieren Sie nicht über die Nachricht.
Eine Abweichung ist ein Warnsignal. Eine unauffällige Domain ist keine Bestätigung. Im Zweifel handeln Sie über den unabhängigen Weg.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 7: Was bedeutet das Ergebnis Ihrer Absenderprüfung?
Nach der Sichtprüfung gibt es drei sinnvolle Ergebnisse.
Ergebnis A: Wann liegt ein klarer Alarmgrund vor?
Bedeutung: Das ist ein Warnsignal. Was Sie tun: Klicken Sie keine Links an. Öffnen Sie keine Anhänge. Antworten Sie nicht auf die Nachricht. Öffnen Sie den behaupteten Dienst unabhängig. Prüfen Sie dort, ob die behauptete Meldung tatsächlich existiert.
Ergebnis B: Wann ist die Adresse nur unauffällig, aber nicht bestätigt?
Bedeutung: Sie haben bei dieser einfachen Sichtprüfung keine auffällige Abweichung gefunden. Was das nicht bedeutet: Die Nachricht ist damit noch nicht als echt bestätigt. Was Sie tun: Bleiben Inhalt oder Aufforderung ungewöhnlich, prüfen Sie den behaupteten Vorgang trotzdem über einen unabhängigen offiziellen Zugang.
Ergebnis C: Was tun Sie bei einem unklaren Ergebnis?
Bedeutung: Die Sichtprüfung liefert kein verlässliches Ergebnis. Was Sie tun: Treffen Sie keine Echtheitsentscheidung nur anhand der Adresse. Reagieren Sie nicht über die verdächtige Nachricht. Prüfen Sie den behaupteten Vorgang unabhängig. Benötigen Sie eine technische Prüfung, nutzen Sie die Anleitung zur Mail-Header-Analyse. Eine auffällige Absenderadresse kann eine Fälschung entlarven. Eine unauffällige Absenderadresse kann Echtheit dagegen nicht beweisen.
Beispielablauf (schematisch, fiktiv)
Ausgangslage (fiktiv)
Eine Nachricht mit dem Anzeigenamen „Beispielbank" verlangt, ein angebliches Sicherheitsupdate über einen Link zu bestätigen. Die Domain hinter dem @ passt bei genauem Hinsehen nicht zur Bank.
- Sie halten kurz inne (Drei-Sekunden-Stopp) und klicken nicht.
- Sie machen die vollständige Adresse sichtbar und erkennen die abweichende Domain.
- Sie öffnen die Bank-App über Ihren bekannten Weg und prüfen dort, ob ein Update angezeigt wird.
- Sie finden keine Meldung und melden die Nachricht bei einer Meldestelle, zum Beispiel dem Phishing-Radar.
Erfolgssignal
Sie haben die Nachricht nicht über den Link bearbeitet.
Fehlerweg
Haben Sie doch geklickt oder Daten eingegeben, nutzen Sie die Sofortmaßnahmen in Kapitel 9.
Öffnen Sie den angeblichen Dienst immer selbst über einen bekannten Weg, bevor Sie eine Aufforderung aus einer Nachricht umsetzen.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 8: Was tun Sie, wenn Sie die Absenderadresse nicht sicher prüfen können?
Wenn etwas nicht funktioniert, müssen Sie nicht raten.
Problem: Die vollständige Absenderadresse wird nicht sichtbar
Situation: Sie sehen nur einen Namen oder unvollständige Angaben, und die in Kapitel 3 beschriebenen Wege für Gmail oder Outlook machen die Adresse bei Ihnen nicht sichtbar (etwa weil Ihre Outlook-Version oder Ihr Kontotyp von den dort belegten Wegen abweicht). Was Sie tun: Erraten Sie keinen zusätzlichen Menüweg. Klicken Sie nichts in der Nachricht an, öffnen Sie den behaupteten Dienst stattdessen unabhängig und prüfen Sie dort den Vorgang. Benötigen Sie technische Details der E-Mail, nutzen Sie die Anleitung zur Mail-Header-Analyse.
Problem: Sie kennen die offizielle Absenderdomain nicht
Situation: Sie sehen eine Domain, wissen aber nicht, ob sie wirklich zur behaupteten Organisation gehört – anders als in Kapitel 6, wo eine bereits bekannte oder bestätigte Vergleichsdomain vorausgesetzt wird. Was Sie tun: Übernehmen Sie die Domain nicht allein deshalb als echt, weil sie plausibel aussieht, und suchen Sie sie nicht selbst per Suchmaschine. Nutzen Sie stattdessen eine bereits bekannte offizielle App, vorhandene Unterlagen oder eine bekannte offizielle Internetadresse, um die Zuständigkeit unabhängig zu klären.
Problem: Die Adresse sieht korrekt aus, aber die Nachricht bleibt ungewöhnlich
Situation: Die sichtbare Domain wirkt passend, aber Inhalt oder Aufforderung kommen Ihnen merkwürdig vor. Was Sie tun: Treffen Sie keine Echtheitsentscheidung allein anhand der passenden Adresse. Reagieren Sie nicht über die Nachricht. Prüfen Sie den behaupteten Vorgang über einen unabhängigen offiziellen Zugang. Prüfen Sie Zeitdruck, Drohungen und andere inhaltliche Warnsignale getrennt und reagieren Sie bis zur Klärung nicht über die verdächtige Nachricht.
Problem: Sie können nicht beurteilen, ob eine Abweichung wichtig ist
Ein ungewöhnlicher Teil vor dem @ beweist für sich allein keine Fälschung. Was Sie tun: Treffen Sie keine Entscheidung nur anhand dieses Details. Prüfen Sie die Domain hinter dem @. Können Sie auch diese nicht sicher einordnen, wechseln Sie zu einem unabhängig bekannten offiziellen Weg. Bleibt die technische Herkunft unklar, nutzen Sie die Anleitung zur Mail-Header-Analyse.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 9: Wann reicht die Absenderprüfung nicht mehr?
Die Absenderprüfung aus diesem Artikel ist ein schneller erster Filter. Dieses Kapitel ordnet ein, was sie leistet, wo ihre Grenze liegt, wann Sie den Vorgang unabhängig prüfen sollten und wann ein bereits eingetretener Vorfall Vorrang vor jeder weiteren Prüfung hat.
Sie erkennt offensichtlich falsche, unerwartete oder täuschend veränderte Domains sowie einen Anzeigenamen, der nicht zur sichtbaren Adresse passt – wie in den Kapiteln 4 bis 7 beschrieben. Das reicht aus, um einen Teil der Phishing-Versuche zuverlässig zu entlarven, bevor Sie überhaupt reagieren. Sie zeigt aber nicht, ob ein echtes Konto unbefugt genutzt wurde, ob die Nachricht E-Mail-Authentifizierungsverfahren bestanden hat oder über welche Server sie tatsächlich lief (siehe Kapitel 5). Für diese Fragen benötigen Sie die technische Header-Prüfung.
Sobald eine Domain auffällig ist, die Adresse nicht sichtbar gemacht werden kann oder Inhalt beziehungsweise Aufforderung trotz unauffälliger Adresse ungewöhnlich bleiben, verlassen Sie die Nachricht und öffnen den behaupteten Dienst über einen unabhängig bekannten Weg. Das gilt unabhängig davon, ob Sie zusätzlich wissen möchten, ob die Nachricht technische Authentifizierungsprüfungen bestanden hat oder über welche Server sie lief – das zeigt die sichtbare Adresse ohnehin nicht; wechseln Sie dafür zur Mail-Header-Analyse.
Haben Sie bereits geklickt, Daten eingegeben, einen Anhang geöffnet oder Geld überwiesen, ist die weitere Absenderprüfung nicht mehr die richtige Priorität. Untersuchen Sie nicht weiter die Echtheit der Absenderadresse. Die vollständigen Sofortmaßnahmen finden Sie im Grundlagenartikel Wie funktioniert Phishing und was wollen die Angreifer?, Kapitel 9.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 10: Wie kontrollieren Sie einen E-Mail-Absender systematisch Schritt für Schritt?
Sie müssen sich nicht jeden Prüfschritt einzeln merken. Für den Alltag genügt eine verlässliche Reihenfolge:
Schritte für den Alltag
1. Adresse sichtbar machen: Betrachten Sie nicht nur den Anzeigenamen, sondern machen Sie die vollständige Absenderadresse sichtbar und lesen Sie den Teil hinter dem @ vollständig und Zeichen für Zeichen.
2. Auf Abweichungen achten: Prüfen Sie auf zusätzliche, fehlende, vertauschte oder ähnlich aussehende Zeichen sowie auf eine vollständig andere Domain. Eine auffällige Domain ist ein Warnsignal – eine unauffällige Domain beweist die Echtheit aber nicht.
3. Bei Zeitdruck kurz innehalten: Nutzen Sie einen Drei-Sekunden-Stopp, bevor Sie klicken, antworten oder bestätigen.
4. Unabhängig prüfen: Nutzen Sie bei Unsicherheit keinen Link, Anhang oder Kontaktweg aus der verdächtigen Nachricht. Öffnen Sie den behaupteten Dienst über einen bekannten offiziellen Weg und prüfen Sie dort den behaupteten Vorgang.
5. Bei Bedarf eskalieren: Reicht die Sichtprüfung nicht aus, wechseln Sie zur technischen Header-Prüfung oder einer anderen passenden veröffentlichten Spezialanleitung.
Weiterführende Anleitungen:
↑ Zurück zum Inhaltsverzeichnis
Offizielle Hilfe und Anlaufstellen
Vier offizielle Angebote für unterschiedliche Anliegen rund um die Absenderprüfung. Bei einem laufenden Vorfall haben die passenden Sofortmaßnahmen Vorrang. Wenn Sie bereits Zugangsdaten preisgegeben oder Geld überwiesen haben, nutzen Sie zuerst die Sofortmaßnahmen in Kapitel 9.
Service-Center des BSI
IT-SicherheitInformationen und Unterstützung bei Fragen zur IT- und Cybersicherheit. Keine Polizeidienststelle für Strafanzeigen.
Verbraucherzentrale – Phishing-Radar
Verdacht meldenVerdächtige E-Mails zur Auswertung weiterleiten und aktuelle Warnungen ansehen. Eingesandte E-Mails werden wegen der Menge üblicherweise nicht individuell beantwortet.
Google Messageheader-Tool
Technische PrüfungAnalysewerkzeug für technische E-Mail-Header, mit dem Sie Versandweg und Authentifizierungsergebnisse einer E-Mail auswerten können, wenn die einfache Sichtprüfung nicht ausreicht.
SECUSO / NoPhish (KIT)
LernmaterialUnabhängiges, wissenschaftlich begleitetes Lernangebot zur Erkennung von Phishing-Links und zum Aufbau von URLs und Domains.
Quellen
Bundesamt für Sicherheit in der Informationstechnik (BSI): E-Mail-Sicherheit: Mythen im Faktencheck. Abrufdatum: 14.10.2026.
Microsoft Support: Phishing und verdächtiges Verhalten in Outlook. Abrufdatum: 14.10.2026.
Microsoft Support: Anzeigen von Internetnachrichtenheadern in Outlook. Abrufdatum: 14.10.2026.
Google Gmail-Hilfe: Zusätzliche Informationen neben dem Namen des Absenders. Abrufdatum: 14.10.2026.
Polizeiliche Kriminalprävention der Länder und des Bundes (Initiative Sicher Handeln): Online-Betrug – Phishing. Abrufdatum: 14.10.2026.
RFC Editor / IETF: RFC 5322 – Internet Message Format, Abschnitte 3.4.1 und 3.6.2. Abrufdatum: 14.10.2026.
Verbraucherzentrale – Phishing-Radar: Archiv, Eintrag „Angeblich 'dringendes Update' bei der Sparkasse erforderlich", 27.08.2026. Für die dokumentierte Fallillustration in Kapitel 5.