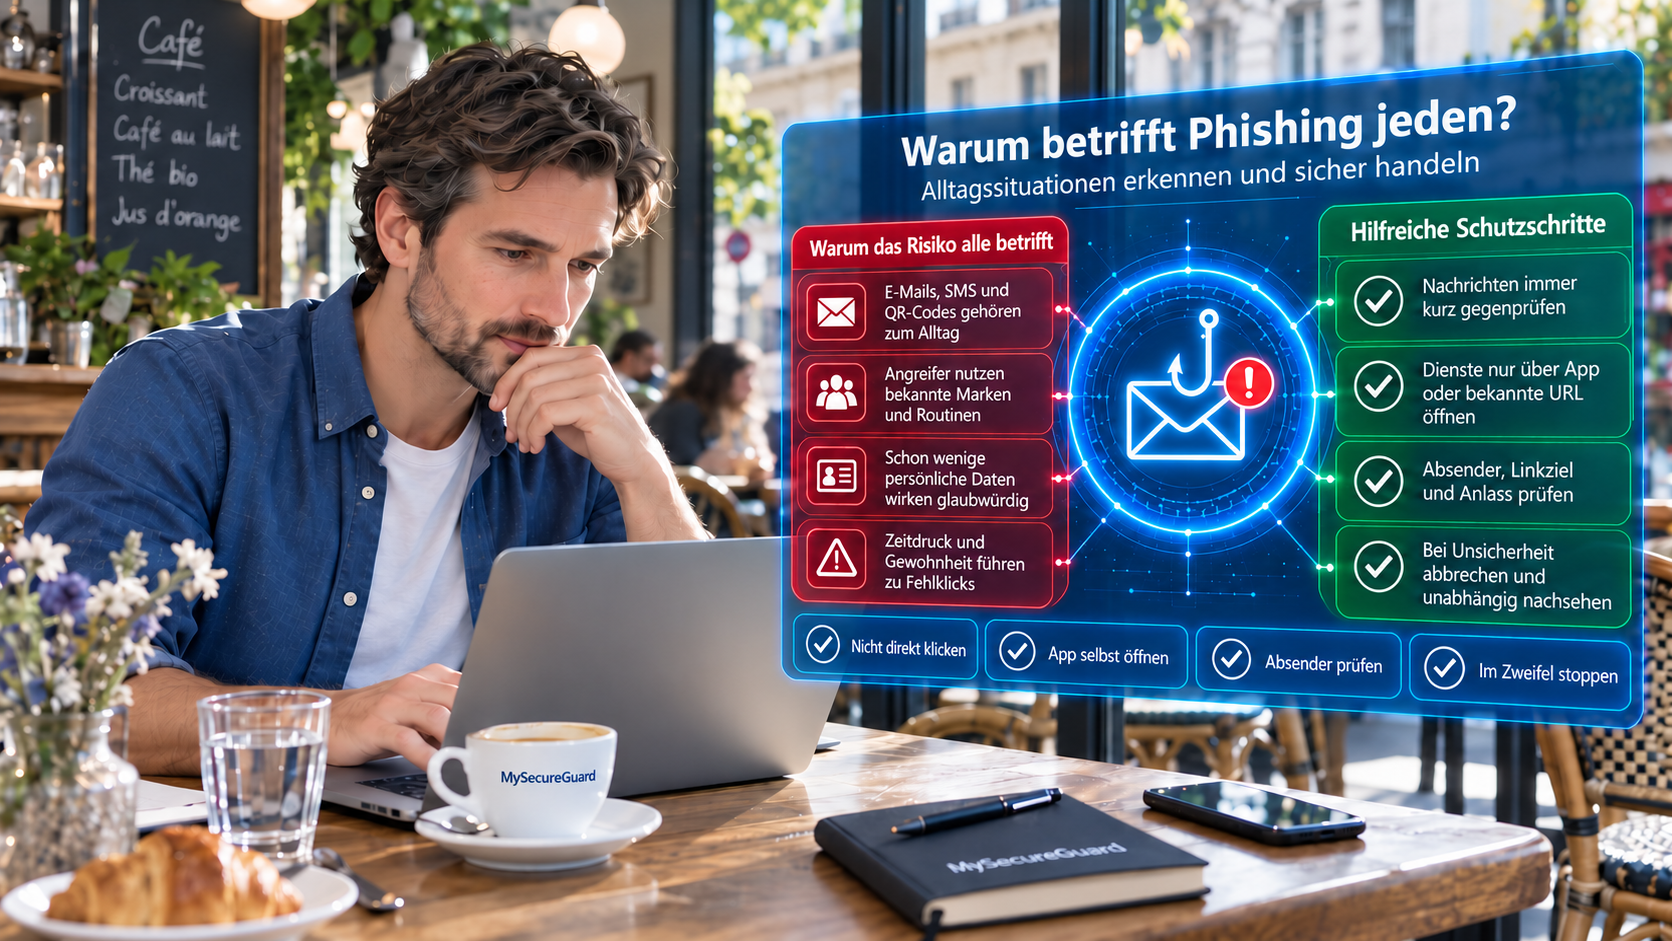
Eine SMS meldet ein Problem mit einem Paket – und Sie warten tatsächlich auf eine Lieferung. Eine E-Mail fordert eine Bestätigung für einen Dienst, den Sie gerade benutzen. Ein Anruf behauptet, wegen eines Sicherheitsproblems müssten Sie sofort handeln. Solche Situationen wirken zunächst plausibel, weil sie zu Ihrem Alltag passen können.
Phishing bedeutet: Jemand gibt sich als vertrauenswürdige Stelle aus, damit Sie zum Beispiel auf einen Link klicken, Daten eingeben oder etwas bestätigen. Wie ein Phishing-Angriff grundsätzlich abläuft und was die Täter erreichen wollen, erklärt Wie funktioniert Phishing und was wollen die Angreifer?.
Vielleicht fragen Sie sich, warum Phishing gerade Sie treffen sollte – schließlich sind Sie möglicherweise weder reich noch prominent und halten sich nicht für ein besonderes Ziel. Entscheidend ist: Phishing ist nicht auf prominente, vermögende oder gezielt ausgewählte Personen beschränkt. Auch gewöhnliche Internetnutzer können mit solchen Täuschungsversuchen konfrontiert werden.
Das bedeutet nicht, dass jeder regelmäßig angegriffen wird, dass alle gleich häufig adressiert werden oder dass alle dasselbe Risiko haben. Wie groß die persönliche Wahrscheinlichkeit ist, lässt sich aus den verwendeten Quellen nicht pauschal beziffern.
Akutfall: Wenn Sie schon gehandelt haben
- Nur geklickt, aber nichts eingegeben, geöffnet oder bestätigt? Führen Sie auf der verdächtigen Seite keine weitere Aktion aus und schließen Sie sie.
- Passwort oder Bestätigungscode eingegeben? Öffnen Sie den echten Dienst unabhängig von der Nachricht, ändern Sie dort das betroffene Passwort und beenden Sie – sofern angeboten – andere aktive Sitzungen.
- Verdächtigen Anhang oder eine Datei geöffnet oder ausgeführt? Öffnen oder starten Sie die Datei nicht erneut. Wurde ein Programm ausgeführt oder besteht ein konkreter Infektionsverdacht, verwenden Sie das Gerät vorerst nicht für vertrauliche Anmeldungen und holen Sie bei ungeklärtem Zustand fachkundige Hilfe.
- Online-Banking, Karte oder Zahlung betroffen? Nutzen Sie sofort einen Ihnen bereits bekannten offiziellen Kontaktweg zu Ihrer Bank oder Ihrem Zahlungsanbieter.
Das Wichtigste in Kürze
- „Jeden" heißt nicht „alle ständig": Phishing ist nicht auf eine kleine Gruppe besonders wohlhabender oder prominenter Personen beschränkt – das bedeutet aber nicht, dass jeder regelmäßig betroffen oder zwangsläufig Opfer wird.
- Viele Alltagskanäle, viele Themen: Phishing verbreitet sich per E-Mail, SMS, QR-Code und über manipulierte Suchergebnisse – und betrifft nicht nur Banking, sondern auch Pakete, Shops, Streamingdienste und Behörden.
- Passung ist kein Echtheitsbeweis: Eine Nachricht, die genau zu Ihrer Situation passt oder echte persönliche Daten enthält, ist deshalb noch nicht echt. Prüfen Sie den behaupteten Vorgang immer unabhängig über einen bereits bekannten Weg.
Kapitel 1: Betrifft Phishing wirklich jeden Internetnutzer?
„Jeden" bedeutet hier nicht, dass jeder Internetnutzer regelmäßig Phishing-Nachrichten erhält oder irgendwann zwangsläufig Opfer wird. Gemeint ist: Phishing ist nicht auf eine kleine Gruppe besonders wohlhabender, prominenter oder technisch wichtiger Personen beschränkt.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt Phishing als eine Methode, bei der Täter darauf abzielen, Zugangsdaten zu Online-Banking, E-Mail-Konten und ähnlichen Diensten zu erlangen. Da diese Dienste von einem großen Teil der Bevölkerung genutzt werden, sind Phishing-Nachrichten grundsätzlich nicht auf eine besondere Personengruppe beschränkt.
Grundsätzlich betroffen sein zu können bedeutet allerdings nicht, zwangsläufig betroffen zu werden oder dasselbe Risiko wie alle anderen zu haben.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 2: Warum muss ein Täter Sie nicht persönlich kennen?
Ein Täter muss eine Phishing-Nachricht nicht für jeden Empfänger eigens entwickeln. Kriminelle nutzen automatisierte Massenverfahren, um mit minimalem Aufwand sehr viele Nutzer gleichzeitig zu erreichen:
- Kontaktdaten beschaffen: Der Täter nutzt automatisierte Kontaktlisten aus früheren Datenlecks oder generiert Telefonnummern und E-Mail-Adressen auf gut Glück.
- Standardnachricht formulieren: Er formuliert eine standardisierte Nachricht mit einem Vorwand, der statistisch auf viele Menschen zutrifft, zum Beispiel eine Paketankündigung, eine Rechnungsmahnung oder eine Kontosperrung.
- Massenversand: Die Nachricht wird automatisiert an zehntausende Empfänger gleichzeitig verschickt – ohne Ansehen der Person, des Berufs oder des Kontostands.
- Statistisch abwarten: Der Täter wartet rein statistisch ab, bei wem der Vorwand zufällig in die aktuelle Alltagssituation passt und wer unbedacht reagiert.
- Wenige Treffer reichen: Bereits wenige Treffer unter tausenden Empfängern reichen dem Angreifer aus, um Zugangsdaten zu erbeuten oder einen finanziellen Vorteil zu erzielen.
Das bedeutet aber nicht, dass alle Phishing-Angriffe ungezielt sind. Manche Angriffe werden bewusst auf eine Person oder eine kleine Gruppe zugeschnitten. Solche stärker personalisierten Angriffe werden in einem späteren MySecureGuard-Ratgeber gesondert behandelt.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 3: Über welche Alltagskanäle verbreiten Täter Phishing-Nachrichten?
Phishing-Nachrichten kommen nicht nur per E-Mail. Das BSI weist ausdrücklich darauf hin, dass Täter ihre Nachrichten auch über weitere Alltagswege verbreiten.
SMS (Smishing)
Täter versenden gefälschte Kurznachrichten, die zum Beispiel Paketprobleme, ausstehende Zahlungen oder Sicherheitswarnungen vortäuschen. Solche SMS-Phishing-Nachrichten werden auch als „Smishing" bezeichnet.
QR-Codes (Quishing)
Ein QR-Code auf einem Plakat, einem Brief oder einer Quittung kann auf eine täuschend echt wirkende, jedoch gefälschte Website führen. Einen QR-Code kann man – anders als eine Webadresse – nicht auf den ersten Blick auf Verdächtiges prüfen.
Manipulierte Suchergebnisse (SEO-Poisoning)
Eine weitere Methode ist sogenanntes SEO-Poisoning: Täter manipulieren die Rankings in Suchmaschinen, um ihre gefälschten Websites weit oben in den Suchergebnissen zu platzieren. Wer nach einem Dienst sucht, kann so auf eine täuschend echte, aber gefälschte Seite stoßen.
Prüfen Sie Links in SMS-Nachrichten, QR-Codes und Suchergebnissen genauso sorgfältig wie Links in E-Mails. Wenn Ihnen eine Webadresse bereits bekannt ist, geben Sie sie direkt in die Adresszeile Ihres Browsers ein, anstatt einem Link zu folgen.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 4: Warum betrifft Phishing Sie auch ohne Online-Banking?
Auch eine Nachricht über ein Paket, einen Onlineshop, ein Abonnement oder eine Behörde kann ein Täuschungsversuch sein. Phishing ist nicht auf Bankkonten beschränkt – betroffen sein kann grundsätzlich jeder Alltagsdienst, bei dem Zugangsdaten, persönliche Daten oder Zahlungsdaten eine Rolle spielen. Ein vertrauter Name beweist nichts. Auch ein Logo, eine passende Farbe oder eine professionell formulierte Nachricht zeigen nicht sicher, wer wirklich dahintersteht.
Drei dokumentierte Vorwände ohne Online-Banking-Bezug
Die folgenden drei dokumentierten Beispiele zeigen, wie unterschiedlich die genutzten Vorwände sind – und dass keiner von ihnen ein Online-Banking-Konto voraussetzt.
- Paketdienste: Die Verbraucherzentrale dokumentiert SMS-Nachrichten, die angeblich von DHL, DPD, UPS, Hermes, der Deutschen Post oder Amazon stammen. Je nach Vorwand soll ein Paket beim Verteilzentrum liegen, die Adresse unvollständig sein oder eine geringe Zoll- oder Liefergebühr von 0,99 bis 3,99 Euro bezahlt werden. Wer dem enthaltenen Link folgt, soll Adressdaten bestätigen, eine Zahlung leisten oder eine App installieren.
- Onlineshopping- und Abonnementkonten: Im Phishing-Radar dokumentiert die Verbraucherzentrale eine E-Mail, die angeblich von Amazon stammt und behauptet, die aktuelle Prime-Gebühr habe nicht abgebucht werden können. Empfänger sollen über einen Link ihre Zahlungsdaten aktualisieren, da das Abonnement sonst unterbrochen werde. Ein solches Konto deckt neben dem Einkauf häufig auch einen Streamingdienst ab, sodass derselbe Kontozugang mehrere Alltagsdienste gleichzeitig betrifft.
- Behörden und Verwaltung: Das in Kapitel 5 dokumentierte Beispiel eines angeblichen Bußgeldbescheids über ein „Bundesportal" zeigt, dass auch ein behördlicher Vorwand ohne jeden Bezug zu einem Bankkonto funktioniert.
Die möglichen Folgen unterscheiden sich je nach Vorwand: Bei einem Paketdienst drohen meist kleine Zahlungen oder eine installierte Schadsoftware, bei einem Onlineshopping- oder Abonnementkonto der Verlust von Zahlungs- und Zugangsdaten, bei einer Behörde eine unberechtigte Zahlung unter Zeitdruck. Gemeinsam ist allen drei Fällen, dass ein vertrauter Name allein nichts beweist.
Die entscheidende Frage lautet deshalb nicht: „Kennen Sie diesen Namen?" Sondern: „Können Sie unabhängig von dieser Nachricht prüfen, ob die Aufforderung wirklich existiert?" Öffnen Sie dafür nicht die Nachricht selbst, sondern die bereits installierte App oder eine Ihnen bekannte Internetadresse des angeblichen Dienstes – unabhängig davon, ob es sich um einen Paketdienst, einen Onlineshop, ein Abonnement oder eine Behörde handelt. Suchen Sie dort gezielt nach dem behaupteten Vorgang: der Sendungsverfolgung, der hinterlegten Zahlungsmethode, der Bestellung oder dem Verwaltungsvorgang. Nur wenn derselbe Vorgang im echten Konto oder in der offiziellen App tatsächlich vorhanden ist, kann die Aufforderung zutreffen.
Entscheidungstabelle: Beobachtung, Einordnung, sicherer Schritt
| Was fällt auf? | Wie ordnen Sie es ein – und was tun Sie? |
|---|---|
| Die Nachricht passt genau zu Ihrer aktuellen Situation | Mehrdeutig. Das kann zufällig oder durch bekannte Informationen getroffen sein. Prüfen Sie den behaupteten Vorgang unabhängig im echten Dienst. |
| Ihr echter Name oder andere zutreffende Daten stehen in der Nachricht | Mehrdeutig. Richtige persönliche Daten beweisen nicht, wer die Nachricht gesendet hat. Öffnen Sie den Dienst unabhängig und kontrollieren Sie dort die Aufforderung. |
| Sie sollen unter Zeitdruck Zugangsdaten, Codes oder Zahlungsdaten eingeben | Warnsignal. Die Nachricht fordert eine sensible Handlung, bevor Sie unabhängig prüfen können. Brechen Sie den vorgegebenen Weg ab und nutzen Sie einen bereits bekannten offiziellen Zugang. |
| Logo, bekannte Marke oder professionelles Deutsch | Mehrdeutig. Gestaltung und Sprache können echt oder nachgeahmt sein. Bewerten Sie nicht das Aussehen allein, sondern Absender, Zielweg und geforderte Handlung. |
Nachricht passt zur aktuellen Situation
Mehrdeutig: im echten Dienst unabhängig prüfen.
Echter Name oder zutreffende Daten
Mehrdeutig: beweist nicht, wer gesendet hat – unabhängig prüfen.
Zeitdruck plus Zugangsdaten, Codes oder Zahlungsdaten
Warnsignal: abbrechen und bekannten Zugang nutzen.
Logo, Marke oder professionelles Deutsch
Mehrdeutig: Absender, Zielweg und geforderte Handlung bewerten, nicht das Aussehen.
Erfolgssignal
Sie haben den Vorgang im unabhängig geöffneten echten Dienst bestätigt gefunden, ohne einen Link, eine Telefonnummer oder einen Kontakt aus der Nachricht zu nutzen.
Wenn die Prüfung unklar bleibt
Finden Sie dort nichts oder bleibt es unklar, führen Sie die verlangte Handlung nicht aus und nutzen Sie nur einen bereits bekannten offiziellen Kontaktweg.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 5: Warum kann eine Nachricht gerade im richtigen Moment überzeugend wirken?
Wenn eine Nachricht genau zu dem passt, was Sie gerade tun, kann sie glaubwürdiger wirken und schwerer als Täuschung zu erkennen sein. Die folgenden sechs Prüfpunkte helfen, eine zufällig passende Situation von einem echten Beweis zu unterscheiden.
- Zufällige Übereinstimmung: Fragen Sie sich, ob der Vorwand – Paket, Rechnung, Konto – auf sehr viele Menschen zutreffen könnte. Eine zufällige Übereinstimmung mit Ihrer Situation ist statistisch wahrscheinlich, kein gezielter Hinweis auf Echtheit.
- Herkunft des Kontexts: Prüfen Sie, ob der Absender Ihre Situation wirklich kennen kann oder ob die Angabe ebenso aus öffentlich zugänglichen Informationen oder einem Datenleck stammen könnte.
- Drei-Sekunden-Stopp: Reagieren Sie nicht sofort, nur weil die Nachricht gerade gut passt. Halten Sie kurz an und fragen Sie, welche Handlung tatsächlich von Ihnen verlangt wird.
- Zeitdruck als Signal: Eine knappe Frist oder eine angedrohte Konsequenz verstärkt häufig genau den Effekt, dass eine passende Situation überzeugender wirkt. Werten Sie Zeitdruck deshalb als zusätzliches Warnsignal, nicht als Nebensache.
- Unabhängiger Prüfweg: Öffnen Sie den angeblich betroffenen Dienst nicht über die Nachricht, sondern über eine bereits bekannte App, Adresse oder Unterlage, und sehen Sie dort nach, ob der behauptete Vorgang existiert.
- Massenlogik im Hinterkopf: Ein Täter verschickt dieselbe Nachricht an sehr viele Empfänger. Dass sie bei Ihnen zufällig passt, macht sie nicht gezielter oder glaubwürdiger.
BELEGTER PRAXISFALL
So wirkt die Masche im Alltag: angeblicher Bußgeldbescheid über ein Bundesportal
Im Phishing-Radar-Archiv dokumentiert die Verbraucherzentrale eine E-Mail mit dem Betreff „Wichtige Verwaltungsmitteilung Deutschland": Der Absender gibt sich als offizielles Bundesportal aus und behauptet, ein unbezahltes Bußgeld wegen eines Geschwindigkeitsverstoßes habe sich durch mehrere Mahnungen bereits erhöht. Empfänger sollen den Betrag innerhalb von 24 Stunden über einen in der Mail verlinkten Verwaltungsportal-Zugang begleichen; bei fristgerechter Zahlung wird ein Rabatt versprochen, bei Nichtzahlung eine weitere Erhöhung angedroht.
Warnsignale sind die unpersönliche Anrede („Sehr geehrter Nutzer"), die sehr kurze Frist von 24 Stunden, ein finanzieller Anreiz als Köder und eine Zahlungsaufforderung über einen in der Mail verlinkten Zugang. Ein tatsächliches Bußgeldverfahren lässt sich unabhängig über die zuständige Behörde oder ein offizielles Verwaltungsportal nachvollziehen – nicht über einen Link aus einer unaufgefordert zugesandten Nachricht.
Ein angebliches Bußgeld kann rein zufällig in die Lebenslage vieler Empfänger passen, ohne dass der Absender irgendetwas über die einzelne Person wusste. Genau diese breite Plausibilität plus Zeitdruck macht die Nachricht für viele Empfänger im jeweiligen Moment überzeugend – unabhängig davon, ob tatsächlich ein Bußgeldverfahren vorliegt.
Quellenhinweis:
Verbraucherzentrale, Phishing-Radar-Archiv: „Vermeintlicher Bußgeldbescheid über das Bundesportal", dokumentierter Fall, Stand 04.08.2026. Dies ist keine aktuelle Live-Warnung.
Wie hilft eine kurze kognitive Notbremse zusätzlich?
Zeitdruck, Überraschung und eine scheinbar passende Alltagssituation können dazu führen, dass Sie schneller reagieren, als Sie eigentlich prüfen möchten. Nutzen Sie deshalb als einfache Merkhilfe einen kurzen Drei-Sekunden-Stopp: Klicken, antworten oder bestätigen Sie nicht sofort. Fragen Sie zuerst: Welche Handlung wird von Ihnen verlangt – und können Sie diesen Vorgang unabhängig im echten Dienst prüfen? Der kurze Stopp ist keine Sicherheitsgarantie. Er schafft nur den Moment, in dem Sie aus dem vorgegebenen Kontaktweg aussteigen und den behaupteten Vorgang unabhängig prüfen können.
Das National Institute of Standards and Technology (NIST) untersuchte diesen Zusammenhang mit rund 70 Beschäftigten einer US-Regierungsforschungseinrichtung. Die Forschenden fanden, dass die Übereinstimmung zwischen dem Arbeitskontext einer Person und dem Vorwand einer Phishing-Mail ein wichtiger Erklärungsfaktor war. Ein einfaches Alltagsbeispiel macht das Prinzip verständlicher: Wer tatsächlich auf eine Lieferung wartet, kann eine angebliche Paketmeldung zunächst schlüssiger finden als jemand, der überhaupt keine Lieferung erwartet.
Wichtig ist die Grenze: Die NIST-Untersuchung erforschte einen Arbeitsplatzkontext und keine Paket-SMS an Privatpersonen. Das Paketbeispiel überträgt nur das belegte Grundprinzip auf eine Alltagssituation. Eine Nachricht ist nicht deshalb echt, weil sie erstaunlich gut zu Ihrer aktuellen Situation passt.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 6: Warum beweisen zutreffende persönliche Daten keine echte Nachricht?
Manche Phishing-Nachrichten werden zusätzlich personalisiert. In seinem Beitrag „E-Mail-Sicherheit: Mythen im Faktencheck" weist das BSI darauf hin, dass Angreifer dafür Informationen aus sozialen Netzwerken oder Datenlecks verwenden, um E-Mails zu personalisieren. Dadurch kann eine Nachricht Angaben enthalten, die tatsächlich stimmen – zum Beispiel Ihren Namen oder andere Informationen über Sie.
Für einen Leser ohne Vorwissen ist hier eine Unterscheidung wichtig: Echte Information ist Ihr Name, eine echte E-Mail-Adresse oder eine andere zutreffende Angabe. Echte Nachricht ist eine Nachricht, die tatsächlich von der behaupteten Person oder Stelle stammt. Das eine beweist das andere nicht. Eine gefälschte Nachricht kann echte persönliche Informationen enthalten und trotzdem Phishing sein.
Echte persönliche Informationen können also in einer gefälschten Nachricht stehen. Gezielt personalisierte Phishing-Angriffe werden in einem späteren MySecureGuard-Ratgeber gesondert behandelt.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 7: Warum wird es immer schwieriger, Phishing-Nachrichten zu erkennen?
Früher ließen sich viele Phishing-Nachrichten an auffälligen Merkmalen erkennen: schlechte Rechtschreibung, seltsame Absenderadressen oder unpersönliche Anrede. Dieses Bild hat sich verändert.
Warum setzen Kriminelle zunehmend künstliche Intelligenz ein?
Das BSI hält in seinem Beitrag „E-Mail-Sicherheit: Mythen im Faktencheck" fest, dass Phishing-Nachrichten zu enttarnen immer schwieriger wird – auch weil Cyberkriminelle zunehmend künstliche Intelligenz (KI) einsetzen, um Nachrichten zu formulieren. Das hat praktische Folgen: Texte wirken sprachlich einwandfrei und professionell, und Nachrichten sind oft individuell auf den Empfänger zugeschnitten.
Was bedeutet das für die Erkennung im Alltag?
Frühere Erkennungshinweise beruhten häufig auf handwerklichen Schwächen: holprige Übersetzungen, Grammatikfehler, ungewöhnliche Zeichensetzung oder eine unpersönliche Anrede. KI-gestützte Textwerkzeuge können solche handwerklichen Mängel weitgehend vermeiden und den Ton zugleich an den jeweils vorgetäuschten Dienst anpassen. Damit verschwindet ausgerechnet das Merkmal, auf das viele Nutzer bislang am stärksten vertraut haben, ohne dass sich an der eigentlichen Täuschungsabsicht etwas ändert.
Äußere Merkmale wie Rechtschreibung, Gestaltung oder Ton sind allein kein zuverlässiges Erkennungsmerkmal mehr. Entscheidend bleibt die Frage: Können Sie die geforderte Handlung unabhängig von der Nachricht im echten Dienst überprüfen? Dass eine Nachricht flüssig formuliert ist, bedeutet nicht, dass sie echt ist. Und dass eine Nachricht sprachliche Fehler enthält, bedeutet nicht automatisch, dass sie Phishing ist. Verlassen Sie sich auf den unabhängigen Prüfweg, nicht auf das Erscheinungsbild.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 8: Ist Ihr persönliches Risiko immer gleich hoch?
Nein. Aus den verwendeten Quellen lässt sich aber keine seriöse persönliche Prozentzahl und keine Risikorangliste für einzelne Internetnutzer ableiten. Die Quellen belegen unterschiedliche Dinge: Die NIST-Untersuchung zeigt, dass der Kontext die Beurteilung einer Nachricht beeinflussen kann. Das BSI beschreibt, dass Angreifer persönliche Informationen für personalisierte Nachrichten nutzen können. Und das BSI weist darauf hin, dass Phishing-Nachrichten über verschiedene Alltagskanäle verbreitet werden.
Nachvollziehbar ist allerdings ein strukturelles Element, das sich logisch aus den vorhergehenden Kapiteln ergibt: Wer viele unterschiedliche Online-Dienste gleichzeitig nutzt – Banking, Pakete, Onlineshops, Abonnements, Behördenportale –, bietet dadurch mehr mögliche Anknüpfungspunkte, zu denen ein zufällig passender Vorwand passen kann. Das ist eine logische Folge der in diesem Artikel beschriebenen Streumethode, keine zusätzliche gemessene Risikokennzahl für einzelne Personen.
Daraus folgt eine wichtige Grenze: „Phishing kann grundsätzlich auch Sie betreffen" bedeutet nicht, dass alle Menschen gleich häufig adressiert werden, gleich wahrscheinlich reagieren oder dieselben Folgen erleiden. Deshalb wäre es falsch, ohne passenden Beleg zu behaupten, bestimmte Privatpersonen seien allein wegen ihres Alters, Berufs, ihrer Anzahl an Onlinekonten oder eines anderen einzelnen Merkmals automatisch stärker oder schwächer gefährdet.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 9: Was tun Sie, wenn bereits etwas passiert ist?
Eine Nachricht wird nicht dadurch echt, dass sie genau zu Ihrer aktuellen Situation passt oder persönliche Informationen enthält, die tatsächlich stimmen. Sprachliche Fehler oder ein ungewohntes Layout können Warnsignale sein, beweisen für sich allein aber keinen Betrug.
Wenn Ihnen etwas verdächtig vorkommt, brauchen Sie keine komplizierte Analyse als ersten Schritt. Wichtig ist zunächst, dass Sie den Weg verlassen, den die Nachricht für Sie vorbereitet hat: Öffnen Sie nicht den Link, QR-Code oder Rückrufkontakt aus der Nachricht, sondern die bereits installierte App, eine Ihnen bekannte Internetadresse, ein eigenes Lesezeichen oder eigene Unterlagen des angeblichen Dienstes. Suchen Sie dort gezielt nach der Warnung, Rechnung, Paketmeldung oder Sicherheitsaufforderung, die die Nachricht behauptet. Ein Logo, HTTPS (das Vorhängeschloss-Symbol zeigt eine verschlüsselte Verbindung, keine Garantie für die Echtheit der Webseite), fehlerfreies Deutsch oder eine passende Alltagssituation reichen als Beleg nicht aus.
Finden Sie den behaupteten Vorgang nicht, bleibt die Anzeige unklar oder kennen Sie keinen sicheren Startpunkt, führen Sie die verlangte Handlung nicht aus. Nutzen Sie ausschließlich die offizielle Hilfe im echten Dienst oder einen Ihnen bereits bekannten offiziellen Kontaktweg. Das gilt unabhängig davon, ob die Nachricht per E-Mail, SMS, QR-Code oder über ein Suchergebnis kam, und unabhängig davon, ob sie Online-Banking, ein Paket, einen Shop, einen Streamingdienst oder eine Behörde betrifft.
Wenn Sie bereits geklickt, Daten eingegeben, eine Datei geöffnet oder eine Zahlung bestätigt haben, nutzen Sie die Sofortmaßnahmen im Akutkasten oben. Die vollständigen Schritte je nach Vorfallart – nur ein Link geöffnet, Passwort oder Code eingegeben, Datei ausgeführt, Zahlung betroffen – stehen im Grundlagenartikel Wie funktioniert Phishing und was wollen die Angreifer?, Kapitel 9.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 10: Wie behalten Sie Ihr persönliches Phishing-Risiko im Alltag im Blick?
Sie müssen sich nicht jede Betrugsmasche merken. Für den Alltag genügt eine verlässliche Reihenfolge:
Schritte für den Alltag
1. Situation nicht als Beweis werten: Prüfen Sie, ob Sie eine Nachricht nur deshalb für echt halten, weil sie zu Ihrer aktuellen Situation passt oder Ihren echten Namen beziehungsweise andere zutreffende Daten enthält. Beides beweist für sich allein nichts.
2. Bei Zeitdruck kurz innehalten: Nutzen Sie einen Drei-Sekunden-Stopp, bevor Sie klicken, antworten oder bestätigen.
3. Unabhängig nachsehen: Verwenden Sie keinen Link, QR-Code oder Rückrufkontakt aus der Nachricht. Öffnen Sie den angeblichen Dienst über eine bereits bekannte App, Webadresse, ein eigenes Lesezeichen oder eigene Unterlagen und prüfen Sie dort, ob der behauptete Vorgang tatsächlich existiert.
4. Bei Unklarheit nichts freigeben: Wird der Vorgang dort nicht bestätigt oder bleibt er unklar, führen Sie die verlangte Handlung nicht aus und nutzen Sie nur einen bereits bekannten offiziellen Kontaktweg.
5. Nach einem Vorfall gezielt handeln: Haben Sie bereits geklickt, Daten eingegeben, eine Datei geöffnet oder eine Zahlung bestätigt, richten Sie die nächsten Schritte danach aus, was tatsächlich passiert ist. Die passenden Sofortschritte stehen in Kapitel 9.
Weiterführende Anleitungen:
↑ Zurück zum Inhaltsverzeichnis
Offizielle Hilfe und Anlaufstellen
Vier offizielle Angebote für unterschiedliche Anliegen. Bei einem laufenden Vorfall haben die passenden Sofortmaßnahmen Vorrang. Ein allgemeiner Hilfelink ersetzt nicht den direkten Kontakt zur betroffenen Bank oder zum jeweiligen Kontoanbieter.
Service-Center des BSI
IT-SicherheitInformationen und Unterstützung bei Fragen zur IT- und Cybersicherheit.
Onlinewachen der Polizeien der Länder
StrafanzeigeFür geeignete Sachverhalte können Sie online Strafanzeige erstatten oder Hinweise geben. Das Portal führt zur zuständigen Landespolizei; es ist nicht für akute Notfälle gedacht.
Verbraucherzentrale – Phishing-Radar
Verdacht meldenVerdächtige E-Mails zur Auswertung weiterleiten und aktuelle Warnungen ansehen. Eingesandte E-Mails werden wegen der Menge üblicherweise nicht individuell beantwortet.
Bundesnetzagentur
BeschwerdeBeschwerden etwa zu nicht verlangten SMS oder Messenger-Nachrichten sowie bestimmten Fällen von Rufnummernmissbrauch einreichen.
Quellen
Bundesamt für Sicherheit in der Informationstechnik (BSI): E-Mail-Sicherheit: Mythen im Faktencheck. Abrufdatum: 14.10.2026.
National Institute of Standards and Technology (NIST): User Context: An Explanatory Variable in Phishing Susceptibility. Veröffentlicht: 15.07.2018, zuletzt aktualisiert: 12.04.2022. Abrufdatum: 14.10.2026.
Verbraucherzentrale Nordrhein-Westfalen – Phishing-Radar: Archiv, Fall „Vermeintlicher Bußgeldbescheid über das Bundesportal", 04.08.2026. Für die dokumentierte Fallillustration in Kapitel 5.
Verbraucherzentrale: Paketdienst-SMS: Vorsicht, Abzocke! Stand: 22.07.2026. Für das Paketdienst-Beispiel in Kapitel 4.
Verbraucherzentrale – Phishing-Radar: Eintrag „Angeblicher Zahlungsfehler bei Amazon", 20.10.2026. Für das Onlineshopping-/Abonnement-Beispiel in Kapitel 4.