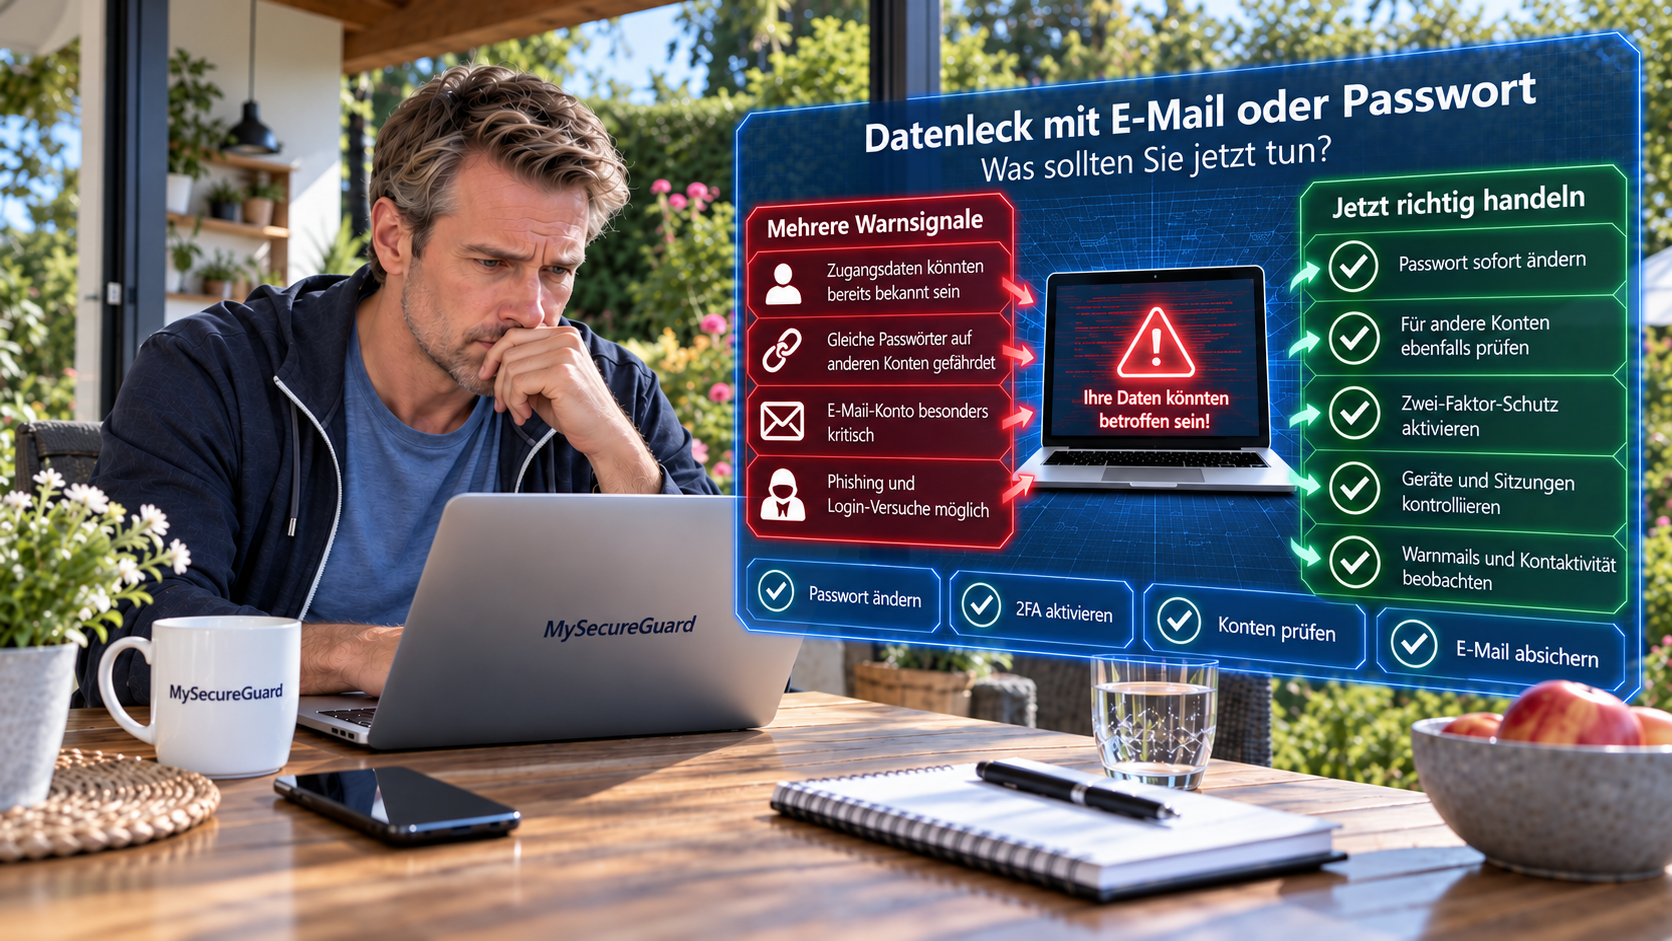
Sie erhalten eine Benachrichtigung: Ihre E-Mail-Adresse oder Ihr Passwort ist in einem Datenleck aufgetaucht. Was passiert jetzt? Bedeutet das, dass Ihr Konto gehackt wurde? Was müssen Sie sofort tun?
Akutfall: Was sollten Sie jetzt zuerst tun?
- Nur die E-Mail-Adresse ist betroffen? Prüfen Sie besonders sorgfältig auf Folge-Phishing und beobachten Sie die wichtigen Konten, ohne daraus automatisch eine Kontoübernahme abzuleiten.
- Ein aktuell verwendetes Passwort ist betroffen? Öffnen Sie den echten Dienst unabhängig von der Warnmeldung und ersetzen Sie das Passwort dort durch ein neues, einzigartiges Passwort.
- Dasselbe oder ein sehr ähnliches Passwort wird mehrfach verwendet? Ermitteln Sie die weiteren Konten und ersetzen Sie das wiederverwendete Passwort dort ebenfalls, beginnend mit besonders wichtigen E-Mail-, Finanz-, beruflichen und Wiederherstellungskonten.
- Fremde Sitzungen, Änderungen oder Aktivitäten sind bereits sichtbar? Behandeln Sie den Fall nicht mehr nur als Datenleck. Beenden Sie eindeutig fremde Sitzungen, prüfen Sie Wiederherstellungsdaten und nutzen Sie die offiziellen Sicherheits- oder Wiederherstellungsfunktionen des betroffenen Dienstes.
Erscheinen unerwartete MFA- oder Bestätigungsanfragen, bestätigen Sie nichts, was Sie nicht selbst ausgelöst haben, und prüfen Sie die Kontoaktivität über den selbst geöffneten offiziellen Dienst.
Das Wichtigste in Kürze
- Datenleck ist kein Beweis für Kontoübernahme: Ein Datenleck bedeutet nicht automatisch, dass Ihr Konto bereits übernommen wurde. Prüfen Sie zuerst, welche Daten tatsächlich betroffen sind.
- Betroffenes Passwort sofort ersetzen: Ist ein aktuell verwendetes Passwort betroffen, ersetzen Sie es beim offiziellen Dienst durch ein einzigartiges Passwort. Haben Sie dasselbe Passwort mehrfach verwendet, sichern Sie auch diese Konten.
- E-Mail-Konto und MFA priorisieren: Schützen Sie insbesondere Ihr E-Mail-Konto und aktivieren Sie Multi-Faktor-Authentifizierung, soweit verfügbar. Verifizieren Sie Datenleck-Warnungen unabhängig und betrachten Sie einen negativen Checker-Befund niemals als Garantie.
Kapitel 1: Was bedeutet ein Datenleck für Ihre E-Mail-Adresse oder Ihr Passwort?
Im Alltag wird „Datenleck" häufig als Oberbegriff dafür verwendet, dass persönliche oder vertrauliche Informationen nach außen gelangt sind. Fachquellen unterscheiden teilweise genauer zwischen einer unbeabsichtigten Offenlegung („Datenleck") und einer Datenschutzverletzung durch unbefugten Zugriff. Für Ihre Reaktion ist zunächst entscheidend, welche Daten tatsächlich offengelegt wurden. Dazu können E-Mail-Adressen, Passwörter, Namen, Telefonnummern oder Zahlungsdaten gehören.
Datenlecks entstehen zum Beispiel durch technische Sicherheitslücken in den Systemen eines Unternehmens, erfolgreiche Angriffe durch Cyberkriminelle, Diebstahl von Speichermedien oder versehentliche Veröffentlichung beziehungsweise Fehlkonfiguration. Ein Datenleck ist ein Warnsignal – aber es ist nicht gleichbedeutend mit einer Kontoübernahme.
Nur die E-Mail-Adresse ist offengelegt: Die Kontaktadresse ist bekannt geworden. Daraus folgt nicht, dass auch das Passwort offengelegt wurde oder das Konto bereits übernommen ist.
Ein aktuell verwendetes Passwort ist offengelegt: Das Passwort kann für Anmeldeversuche missbraucht werden. Es sollte deshalb beim betroffenen Dienst ersetzt und außerdem darauf geprüft werden, ob es noch bei anderen Konten verwendet wird.
E-Mail-Adresse und Passwort zusammen sind offengelegt: Damit können Angreifer Anmeldeversuche mit dieser Kombination durchführen. Zusätzliche Schutzmechanismen wie MFA können den Zugriff erschweren, ersetzen aber nicht den Wechsel eines kompromittierten Passworts.
Wichtig: Ein Datenleck bedeutet, dass Informationen nach außen gelangt sind. Es bedeutet nicht zwangsläufig, dass derzeit fremde Aktivitäten auf Ihrem Konto stattfinden. Das müssen Sie separat überprüfen.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 2: Wie prüfen Sie, ob die Warnung über ein Datenleck echt ist?
Eine Warnmail über ein Datenleck ist ein zweischneidiges Schwert. Legitime Unternehmen verschicken solche Benachrichtigungen – aber auch Kriminelle können gefälschte Warnungen nutzen, um Sie auf eine gefährliche Seite zu locken.
Klicken Sie nicht auf Links in der Nachricht. Öffnen Sie stattdessen den betroffenen Dienst direkt – entweder durch ein bestehendes Lesezeichen, durch manuelle Eingabe der Adresse in die Adressleiste oder durch die offizielle App auf Ihrem Gerät. Prüfen Sie: Gibt es auf der offiziellen Website oder in der App selbst eine entsprechende Sicherheitsmitteilung? Kann der Dienst Ihnen mitteilen, welche Ihrer Daten betroffen waren?
Erfolgssignal
Der Vorfall und die empfohlenen Maßnahmen lassen sich unabhängig von der ursprünglichen Warnmail bestätigen.
Fehlerweg
Lässt sich die Meldung nicht auf der offiziellen Website bestätigen oder können Sie sich nicht wie gewöhnlich anmelden, geben Sie keine Zugangsdaten auf einer anderen Seite ein. Versuchen Sie stattdessen, den Kundenservice des Unternehmens direkt zu kontaktieren – zum Beispiel über eine Telefonnummer aus früheren Kontakten oder aus Rechnungen.
Meldungen wie „Ihr Passwort wurde gestohlen" oder „Handeln Sie sofort" erzeugen bewusst oder unbeabsichtigt Zeitdruck. Solcher Zeitdruck wird auch bei Phishing genutzt. Halten Sie drei Sekunden inne. Öffnen Sie den betroffenen Dienst unabhängig von der Nachricht und prüfen Sie die Meldung dort selbst.
Eine Sicherheitsmail ist nicht automatisch echt, nur weil sie von einer E-Mail-Adresse kommt, die richtig aussieht, ein bekanntes Logo enthält, die Seite HTTPS verwendet, die Rechtschreibung fehlerlos ist, oder sie mit Ihrem Namen angesprochen wird. All diese Merkmale lassen sich fälschen oder von echten Daten kombinieren.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 3: Welche Daten sind tatsächlich betroffen und wie bewerten Sie das Risiko?
Ein Datenleck ist nicht gleich ein Datenleck. Das Risiko hängt davon ab, welche Daten genau offengelegt wurden und ob Sie diese Daten noch aktiv verwenden. Wie Sie das konkret einordnen, zeigt die Entscheidungstabelle in Kapitel 4.
Das Wichtigste verstehen: Treffer und Nicht-Treffer
Ein Datenleck-Checker kann beispielsweise prüfen, ob Informationen, die mit Ihrer E-Mail-Adresse verknüpft sind, in bekannten Datenlecks auftauchen. Manche Sicherheitsfunktionen können außerdem auf bereits bekannte kompromittierte Passwörter hinweisen. Geben Sie Ihr aktuelles Passwort nicht wahllos in unbekannte Prüfseiten ein. Solche Prüfungen sind nützlich – haben aber klare Grenzen.
Wenn ein Treffer erscheint: Das bedeutet, dass die vom jeweiligen Dienst geprüften Informationen in mindestens einem ihm bekannten Datenleck gefunden wurden. Das ist ein konkreter Hinweis, der weitere Maßnahmen rechtfertigt.
Wenn kein Treffer erscheint: Das bedeutet nicht, dass Ihre Daten noch nie geleakt wurden. Es bedeutet nur: In den Datenbanken, die dieser Checker kennt, wurden keine Treffer gefunden. Es gibt Lecks, die nicht öffentlich dokumentiert sind. Es gibt Lecks, die noch nicht von den Checker-Betreibern erfasst wurden. Ein „Kein Treffer"-Ergebnis ist keine Sicherheitsgarantie.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 4: Was tun Sie sofort, wenn nur Ihre E-Mail-Adresse offengelegt wurde?
Wenn ausschließlich Ihre E-Mail-Adresse in einem Datenleck auftaucht, beweist das zunächst nicht, dass das E-Mail-Konto selbst kompromittiert wurde. Aber die offengelegte Kontaktadresse kann missbräuchlich genutzt werden – für gezieltes Phishing, Spam und unerwünschte Nachrichten, Social Engineering, Identitätsvortäuschung und weitere Angriffsversuche.
Öffnen Sie das E-Mail-Konto und suchen Sie nach einem Bereich, in dem Sie Ihre Sicherheitsaktivitäten sehen können. Dies kann „Sicherheit" heißen, „Anmeldeverhalten", „Kontoaktivitäten" oder ähnlich. Die genaue Bezeichnung unterscheidet sich je nach Anbieter. Prüfen Sie dabei auch die damit verbundenen wichtigen Online-Konten (Banking, Zahlungsdienste, soziale Netzwerke) auf unbekannte Anmeldungen oder Zugriffsvorgänge, unerwartete Passwort-Zurücksetzungen, Änderungen an Kontaktdaten oder Wiederherstellungsinformationen, neue verbundene Geräte oder Apps sowie unbekannte Weiterleitungen.
Entscheidungstabelle: Beobachtung, Einordnung, sicherer Schritt
| Feststellung | Einordnung und sicherer nächster Schritt |
|---|---|
| Nur E-Mail-Adresse genannt | Mehrdeutig. Die Kontaktadresse wurde möglicherweise offengelegt; eine Kontoübernahme ist damit nicht bewiesen. Achten Sie auf gezielte Betrugsversuche und beobachten Sie wichtige Konten. |
| Aktuell verwendetes Passwort betroffen | Warnsignal. Zugangsdaten können missbraucht werden. Ersetzen Sie das Passwort beim unabhängig geöffneten offiziellen Dienst unverzüglich durch ein einzigartiges Passwort. |
| Dasselbe Passwort bei weiteren Konten | Warnsignal. Wiederverwendung erweitert das Risiko auf andere Dienste. Ermitteln und sichern Sie alle Konten mit diesem oder einem sehr ähnlichen Passwort. |
| Altes, nicht mehr verwendetes Passwort | Mehrdeutig. Das aktuelle Konto ist nicht allein aufgrund dieses alten Passworts als übernommen anzusehen. Prüfen Sie, ob das alte Passwort andernorts noch verwendet wird. |
| Keine Treffer in einem Datenleck-Checker | Mehrdeutig. In der jeweils geprüften Datenbasis wurde kein entsprechender bekannter Treffer gefunden. Interpretieren Sie das nicht als Sicherheitsgarantie. |
| Sicherheitsinformation über offizielle Kontoseite bestätigt | Sicherer Schritt. Die unabhängige Gegenprüfung ist erfolgt. Setzen Sie die dort empfohlenen Schutzmaßnahmen um. |
Nur E-Mail-Adresse genannt
Mehrdeutig: wichtige Konten beobachten, Betrugsversuche beachten.
Aktuell verwendetes Passwort betroffen
Warnsignal: unverzüglich beim offiziellen Dienst ersetzen.
Dasselbe Passwort bei weiteren Konten
Warnsignal: alle betroffenen Konten ermitteln und sichern.
Altes, nicht mehr verwendetes Passwort
Mehrdeutig: prüfen, ob andernorts noch verwendet.
Kein Treffer im Datenleck-Checker
Mehrdeutig: keine Sicherheitsgarantie.
Sicherheitsinformation offiziell bestätigt
Sicherer Schritt: empfohlene Maßnahmen umsetzen.
Erfolgssignal
Nur Aktivitäten, die Sie selbst ausgelöst haben.
Fehlerweg
Wenn Sie unbekannte Aktivitäten feststellen – etwa eine Anmeldung von einem Ort, den Sie nie besucht haben, oder eine Passwort-Änderung, die Sie nicht vorgenommen haben – dann gilt das nicht mehr nur als Datenleck. Es gibt dann konkrete Hinweise auf mögliche Fremdaktivität. In diesem Fall muss das Konto umfassender untersucht und abgesichert werden.
Nach der Offenlegung Ihrer E-Mail-Adresse können Betrüger gezieltere Phishing- und Social-Engineering-Versuche starten und dabei echte Informationen aus einem Datenleck verwenden. Seien Sie besonders vorsichtig bei plötzlichen Meldungen, die Sie zur Bestätigung auffordern, Rechnungen oder Quittungen von angeblichen Käufen, die Sie nicht getätigt haben, Nachrichten, die Sie zur Kontoüberprüfung auffordern, und Links in E-Mails, auch wenn sie vertraut aussehen. Prüfen Sie solche Meldungen immer unabhängig, indem Sie den Dienst direkt öffnen – nicht über Links aus der Nachricht.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 5: Was tun Sie sofort, wenn Ihr Passwort offengelegt wurde?
Wenn ein noch verwendetes Passwort in einem Datenleck auftaucht, sollten Sie zeitnah handeln. Solange es unverändert bleibt, kann es weiterhin für Anmeldeversuche missbraucht werden.
Ja, das Passwort ist aktuell in Gebrauch: Dann müssen Sie es sofort ersetzen. Nein, Sie haben das Passwort längst geändert: Dann ist das aktuelle Konto durch das alte Passwort nicht allein gefährdet. Dennoch müssen Sie weitere Schritte unternehmen.
Öffnen Sie den Dienst direkt (nicht über einen Link aus einer Warnmail). Melden Sie sich an. Suchen Sie nach einem Bereich für „Sicherheit" oder „Passwort". Ändern Sie Ihr Passwort dort. Das neue Passwort sollte stark und ausreichend lang sein, nicht leicht aus persönlichen Angaben oder naheliegenden Mustern ableitbar sein, nicht nur eine kleine Variante des alten Passworts sein, und einzigartig für diesen Dienst sein und nicht bei anderen Konten verwendet werden. Eine längere Passphrase oder ein vom Passwortmanager erzeugtes zufälliges Passwort kann dafür geeignet sein. Verwenden Sie kein Beispielpasswort aus einem Ratgeber unverändert für ein echtes Konto.
Erfolgssignal
Der Dienst bestätigt das neue Passwort. Das alte Passwort funktioniert nicht mehr für die reguläre Anmeldung.
Fehlerweg
Wenn Sie sich nicht anmelden können, weil das Passwort bereits verändert wurde oder die Wiederherstellungsdaten nicht funktionieren, deutet das auf mögliche Fremdaktivität hin. Versuchen Sie dann, über den Kundenservice des Dienstes Zugang zu Ihrem Konto zurückzubekommen.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 6: Was tun Sie, wenn Sie das betroffene Passwort auch bei anderen Konten verwendet haben?
Dies ist einer der wichtigsten Schritte nach einem Datenleck – und einer der am häufigsten übersehenen.
Das Risiko: Credential Stuffing. Angreifer kennen jetzt eine Kombination aus E-Mail-Adresse oder Benutzername und Passwort. Sie können diese Kombination automatisiert bei Hunderten anderen Online-Diensten ausprobieren. Wenn Sie das gleiche Passwort mehrfach verwenden, können viele Ihrer Konten auf einmal gefährdet sein. Dieses Vorgehen heißt Credential Stuffing. Es nutzt insbesondere die Wiederverwendung derselben Zugangsdaten bei mehreren Diensten aus.
Schritt 1 – Ermitteln Sie alle betroffenen Konten: Überlegen Sie: Bei welchen anderen Diensten habe ich dieses oder ein sehr ähnliches Passwort verwendet? Denken Sie an E-Mail-Konten (besonders wichtig), Banking und Zahlungsdienste, Shopping und Online-Bestell-Dienste, soziale Netzwerke, Cloud-Speicherdienste, Streaming-Dienste sowie berufliche oder schulische Konten. Schreiben Sie diese Liste auf oder speichern Sie sie sicher ab.
Schritt 2 – Priorisieren Sie nach möglichem Schaden: Ändern Sie wiederverwendete Passwörter geordnet statt planlos. Beginnen Sie mit Konten, deren Missbrauch besonders weitreichende Folgen hätte: E-Mail- und Wiederherstellungskonten, weil sie häufig zum Zurücksetzen anderer Konten verwendet werden; Banking- und Zahlungskonten, weil ein Missbrauch finanzielle Folgen haben kann; berufliche, schulische und Cloud-Konten, wenn dort sensible Daten, Kommunikation oder Zugänge gespeichert sind; und Shopping-, soziale Netzwerk-, Streaming- und weitere Konten, ebenfalls absichern, wenn das kompromittierte Passwort dort wiederverwendet wurde. Die konkrete Reihenfolge hängt davon ab, welche Konten Sie besitzen und welche Folgen ein Fremdzugriff jeweils hätte.
Schritt 3 – Ersetzen Sie jedes Passwort einzeln durch ein einzigartiges Passwort: Öffnen Sie den Dienst. Suchen Sie den Bereich zur Passwort-Änderung. Geben Sie ein neues, einzigartiges Passwort ein. Das neue Passwort darf nicht auch nur annähernd wie die früheren Passwörter aussehen – keine Varianten wie Passwort1, Passwort2, Passwort3. Wenn bei einem besonders wichtigen Konto die Anmeldung nicht möglich ist oder das Passwort bereits verändert wurde, kontaktieren Sie den Kundenservice – das kann auf Fremdaktivität hindeuten.
Ein Passwortmanager als Hilfe: Wenn Sie viele unterschiedliche, einzigartige Passwörter verwalten müssen, kann ein Passwortmanager dabei helfen, diese zu speichern und neue, einzigartige Passwörter zu erzeugen. Wichtig: Ein Passwortmanager ist keine Sicherheitsgarantie. Auch der Zugang zum Passwortmanager selbst muss sorgfältig geschützt werden.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 7: Warum sollten Sie Ihr E-Mail-Konto besonders früh absichern?
Das E-Mail-Konto ist häufig besonders wichtig, weil viele andere Dienste es für Sicherheitsmeldungen und die Kontowiederherstellung verwenden. Ein Fremdzugriff kann deshalb Folgen für weitere Konten haben.
Das E-Mail-Konto wird verwendet für Passwort-Zurücksetzungen bei anderen Diensten, Sicherheitsmitteilungen von Diensten, Kontobestätigungen und Anmeldecodes, Wiederherstellung verlorener Konten sowie Bestätigung von Änderungen. Wenn ein Angreifer das E-Mail-Konto übernimmt, kann er damit die Passwörter anderer Konten zurücksetzen, Sicherheitscodes abfangen, Ihr Konto selbst wiederherstellen, wenn Sie es sperren wollen, und neue Geräte oder Apps verbinden.
Schritt 1 – Starkes, einzigartiges Passwort: Das Passwort des E-Mail-Kontos sollte stark und einzigartig sein. Verwenden Sie es nicht bei anderen Konten.
Schritt 2 – Multi-Faktor-Authentifizierung (MFA) oder Zwei-Faktor-Authentifizierung (2FA) aktivieren: Siehe hierzu Kapitel 8.
Schritt 3 – Wiederherstellungsinformationen prüfen: Prüfen Sie im Sicherheitsbereich des E-Mail-Kontos die Wiederherstellungs-E-Mail-Adresse (falls vorhanden), die Wiederherstellungs-Telefonnummer (falls vorhanden), bekannte Geräte und Browser, verbundene Anwendungen sowie Weiterleitungsregeln (falls das E-Mail-System dies anzeigt). Alle aufgelisteten Informationen sollten Ihnen bekannt sein.
Erfolgssignal
Keine fremden Wiederherstellungs-Adressen, keine unbekannten Geräte, keine verdächtigen Weiterleitungen.
Fehlerweg
Wenn Sie eindeutig unbekannte Wiederherstellungs-Adressen, Geräte oder verdächtige Weiterleitungen finden, entfernen oder korrigieren Sie diese über die offiziellen Kontoeinstellungen, soweit dies möglich ist. Prüfen Sie anschließend die übrigen Sicherheitseinstellungen. Solche Veränderungen können auf Fremdaktivität hindeuten.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 8: Wie sichern Sie Ihre Konten zusätzlich mit Zwei-Faktor- oder Multi-Faktor-Authentifizierung?
Multi-Faktor-Authentifizierung (MFA) ist eine zusätzliche Schutzebene. Sie macht es deutlich schwieriger, ein Konto nur mit dem Passwort zu übernehmen.
MFA bedeutet: Für die Anmeldung reicht nicht nur das Passwort; zusätzlich wird mindestens ein weiterer Faktor oder eine weitere Bestätigung verlangt. Je nach Dienst kann dies zum Beispiel ein Einmalcode, eine Authentifizierungs-App, ein Hardware-Sicherheitsschlüssel, eine biometrische Bestätigung oder eine Bestätigungsanfrage auf einem gekoppelten Gerät sein.
MFA kann das Risiko eines unbefugten Zugriffs deutlich reduzieren. Es ersetzt aber nicht den Wechsel eines kompromittierten Passworts. Mit MFA ist das Risiko geringer, dass ein Angreifer mit einem geleakten Passwort sofort in das Konto kommt: Er müsste auch den zweiten Faktor überwinden. Das vergrößert den Aufwand und die Chance, dass der Angriff bemerkt wird. Nicht zutreffend sind dagegen Aussagen wie „MFA macht Ihr Konto unangreifbar" oder „Mit MFA brauchen Sie sich keine Sorgen um geleakte Passwörter zu machen".
Öffnen Sie das Konto und suchen Sie einen Bereich für „Sicherheit", „Authentifizierung" oder „Zwei-Faktor-Authentifizierung". Die Bezeichnung unterscheidet sich je nach Anbieter. Je nach Anbieter stehen unterschiedliche Verfahren zur Verfügung, zum Beispiel Authentifizierungs-Apps, Sicherheitsschlüssel, Einmalcodes oder Bestätigungsanfragen auf einem gekoppelten Gerät. ESET empfiehlt, wenn möglich, eine Authentifizierungs-App oder einen Sicherheitsschlüssel zu verwenden. Falls der Anbieter Wiederherstellungscodes oder vergleichbare Notfalloptionen bereitstellt, bewahren Sie diese so auf, dass Unbefugte keinen Zugriff darauf erhalten. Prüfen Sie außerdem, ob Ihre hinterlegten Wiederherstellungsdaten aktuell sind.
Kritisch: Unerwartete Bestätigungscodes. Nach einem Datenleck können Sie verstärkt unerwartete MFA-Anfragen erhalten. Dies kann bedeuten, dass jemand versucht, sich in Ihr Konto anzumelden. Geben Sie einen Bestätigungscode niemals frei, wenn Sie die Anmeldung nicht selbst ausgelöst haben. Wenn Sie unerwartete Anfragen erhalten, ist das ein Zeichen, dass Ihr Passwort möglicherweise kompromittiert wurde. Überprüfen Sie dann sofort Ihre Kontoaktivitäten.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 9: Wie prüfen Sie Ihre Konten auf verdächtige Aktivitäten und fremde Sitzungen?
Nach einem Datenleck ist es wichtig, regelmäßig zu prüfen, ob Unbefugte Zugriff auf Ihre Konten erlangt haben.
Suchen Sie im Sicherheits- oder Aktivitätsbereich des jeweiligen Kontos nach Bereichen wie „Anmeldeverlauf" oder „Anmeldeverhalten", „Meine Geräte" oder „aktive Sitzungen", „Kontoaktivitäten" oder „verdächtige Aktivitäten" sowie „Sicherheitslog". Die genaue Bezeichnung unterscheidet sich je nach Anbieter. Achten Sie auf unbekannte Anmeldungen oder Zugriffsvorgänge (andere IP-Adressen, unbekannte Geräte), Änderungen an Kontaktdaten, E-Mail-Adressen oder Telefonnummern, Passwort-Zurücksetzungen, die Sie nicht initiiert haben, neue verbundene Apps oder Anwendungen, Änderungen an Sicherheitseinstellungen sowie Weiterleitungen oder Filterregeln (bei E-Mail).
Erfolgssignal
Nur Aktivitäten, die Sie selbst ausgelöst haben. Bekannte Geräte, auf denen Sie sich angemeldet haben.
Fehlerweg
Wenn Sie unbekannte Aktivitäten sehen, behandeln Sie das als mögliches Zeichen für Fremdaktivität. Beenden Sie eindeutig unbekannte Sitzungen, ändern Sie das Passwort über den offiziellen Dienst und prüfen Sie verbundene Apps sowie bei E-Mail-Konten Weiterleitungen und Filter auf Einträge, die nicht von Ihnen stammen.
Wie Sie eine fremde Sitzung beenden: Suchen Sie im Aktivitäts- oder Sitzungsbereich des Kontos nach einer Funktion wie „Abmelden" oder „Sitzung beenden" für die betreffende Aktivität. Beenden Sie nur Sitzungen, die Sie nach Prüfung von Gerät, Zeitpunkt und weiteren Angaben nicht als Ihre eigenen erkennen. Wenn das Beenden nicht funktioniert, die Sitzung wieder auftaucht oder weitere unbekannte Änderungen sichtbar werden, ändern Sie das Passwort über den offiziellen Dienst, aktivieren Sie MFA, sofern noch nicht geschehen, und nutzen Sie den offiziellen Wiederherstellungs- oder Supportweg des Anbieters.
Schutz vor gezieltem Phishing nach einem Datenleck: Offengelegte Daten können gezieltere Phishing- und Betrugsversuche ermöglichen. Echte Informationen aus einem Datenleck können eine gefälschte Nachricht glaubwürdiger wirken lassen. Ein Angreifer, der Ihnen eine Nachricht schreibt, kann nun Ihren Namen, Ihre E-Mail-Adresse, möglicherweise den Namen eines Dienstes, den Sie nutzen, und weitere Informationen aus dem Leck nennen. Solche echten Angaben können Vertrauen erzeugen und eine betrügerische Nachricht glaubwürdiger erscheinen lassen. Je mehr echte Informationen eine Nachricht über Sie enthält, desto glaubwürdiger wirkt sie. Echte persönliche Daten sind jedoch kein Echtheitsbeweis. Ein Betrüger kann echte Daten haben und trotzdem versuchen, Sie zu täuschen.
Der sichere Weg: Wenn Sie eine Sicherheitsmitteilung per E-Mail erhalten, klicken Sie nicht auf den Link in der Nachricht. Öffnen Sie den betroffenen Dienst direkt – durch ein bestehendes Lesezeichen, durch manuelle Eingabe der Adresse oder durch die offizielle App. Melden Sie sich an und prüfen Sie auf dem Konto selbst, ob es eine entsprechende Sicherheitsmitteilung gibt. Ist dort keine entsprechende Meldung sichtbar, ist das allein noch kein Beweis dafür, dass kein Problem besteht. Wenn sich die Mitteilung nicht unabhängig bestätigen lässt, behandeln Sie sie als ungeprüft. Geben Sie über den ursprünglichen Link keine Zugangsdaten ein und nutzen Sie ausschließlich den unabhängig geöffneten offiziellen Dienst oder dessen offiziellen Supportweg.
Nach einem Datenleck sind Sie auch wahrscheinlicher Ziel von Phishing, das versucht, Sie zu täuschen, indem es eine angebliche verdächtige Aktivität meldet – etwa „Unautorisierter Anmeldeversuch erkannt – Bestätigen Sie Ihre Identität", „Sicherheitswarnung: Ihr Konto wurde angegriffen – Klicken Sie hier" oder „Wir haben verdächtige Aktivität erkannt – Folgen Sie diesem Link". Immer gilt: Nicht aus der Nachricht heraus handeln. Konto direkt öffnen. Prüfen. Entscheiden.
Ein Passwortwechsel ist eine wichtige erste Maßnahme. Aber wenn bereits andere Zeichen für Fremdaktivität vorhanden sind, reicht er allein nicht aus. Mögliche Warn- und Eskalationssignale: unbekannte Anmeldungen oder Zugriffe – jemand hat sich von einem Ort oder Gerät angemeldet, den Sie nicht kennen; veränderte Wiederherstellungsdaten – jemand hat eine neue E-Mail-Adresse oder Telefonnummer hinzugefügt, die Sie nicht selbst eingerichtet haben; neue Weiterleitungsregeln bei E-Mail; verbundene Apps, die Sie nicht kennen; Nachrichten oder Aktivitäten, die nicht von Ihnen stammen; sowie Sicherheitscodes oder MFA-Anfragen, die Sie nicht initiiert haben.
Wenn eines dieser Signale vorhanden ist, bedeutet das nicht mehr nur „Ein Datenleck existiert". Es gibt dann konkrete Hinweise, dass das Konto möglicherweise nicht nur in einem Leck erwähnt wurde, sondern aktiv vom Angreifer benutzt wird.
Der sichere Eskalationsweg: Öffnen Sie den betroffenen Dienst direkt über die offizielle Website oder App und wechseln Sie in den Sicherheitsbereich. Ändern Sie das Passwort, beenden Sie eindeutig unbekannte Sitzungen, prüfen Sie Wiederherstellungsdaten und verbundene Apps und aktivieren Sie MFA, falls dies noch nicht geschehen ist.
Erfolgssignal
Nur Ihre bekannten Sitzungen, Wiederherstellungsdaten und verbundenen Anwendungen sind vorhanden; das neue Passwort ist gesetzt und MFA ist, soweit verfügbar, aktiviert.
Fehlerweg
Wenn Sie keinen Zugriff mehr erhalten, Änderungen nicht rückgängig machen können oder fremde Aktivitäten fortbestehen, nutzen Sie den unabhängig geöffneten offiziellen Wiederherstellungs- oder Supportweg des Anbieters. Eine vollständige Konto-Wiederherstellung nach einer möglichen Übernahme ist ein spezialisiertes Thema und wird in weiteren Ratgebern behandelt.
Welche Fehler sollten Sie nach einem Datenleck vermeiden?
Nach einem Datenleck geschehen häufig Fehler, die das Risiko erhöhen. Die kritischsten: Warnlinks ungeprüft anklicken – öffnen Sie den Dienst stattdessen unabhängig, der Link könnte zu einer Phishing-Seite führen. Nur ein Konto ändern, obwohl dasselbe Passwort mehrfach verwendet wurde – alle Konten mit diesem Passwort müssen geändert werden. Kompromittiertes Passwort nur minimal abwandeln (etwa Passwort123 zu Passwort124) – ein neues Passwort muss vollständig unterschiedlich sein und keine erkennbare Beziehung zum alten haben. Einen negativen Datenleck-Checker-Befund als Garantie ansehen – der Checker kennt nur die Leaks in seiner Datenbank, ein Null-Ergebnis ist keine Sicherheitsgarantie. Ein geleaktes Passwort weiterverwenden, weil noch nichts passiert ist – ersetzen Sie es zeitnah beim offiziellen Dienst. MFA als Ersatz für den Passwortwechsel betrachten – MFA ersetzt den Wechsel eines kompromittierten Passworts nicht, es ist eine zusätzliche Schutzschicht. Eine unerwartete MFA-Anfrage bestätigen – geben Sie einen unerwarteten Code nicht weiter und bestätigen Sie keine Anmeldeanfrage, die Sie nicht selbst ausgelöst haben. Nur auf den ursprünglichen Dienst schauen und Wiederverwendung vergessen – prüfen Sie auch, welche anderen Konten das gleiche oder ein ähnliches Passwort nutzen. In Panik alle Konten gleichzeitig überstürzt ändern – priorisieren Sie stattdessen nach möglichem Schaden. HTTPS oder andere Oberflächenmerkmale als Sicherheitsbeweis nehmen – eine Phishing-Seite kann auch HTTPS verwenden; die Verschlüsselung beweist nur, dass die Verbindung verschlüsselt ist, nicht, dass die Seite vertrauenswürdig ist.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 10: Wie kontrollieren Sie Ihre Reaktion auf ein Datenleck systematisch Schritt für Schritt?
Sie müssen sich nicht jeden Prüfpunkt einzeln merken. Für den Alltag genügt eine verlässliche Reihenfolge:
Schritte für den Alltag
1. Warnung unabhängig prüfen: Überprüfen Sie die Warnung über den offiziellen Dienst unabhängig und stellen Sie fest, welche Daten laut verfügbarer Information tatsächlich betroffen sind.
2. Betroffenes Passwort ersetzen: Prüfen Sie, ob ein genanntes Passwort aktuell noch verwendet wird, und ersetzen Sie ein betroffenes aktuelles Passwort durch ein einzigartiges neues Passwort.
3. Wiederverwendung prüfen und E-Mail-Konto absichern: Prüfen Sie, ob dasselbe oder ein ähnliches Passwort bei weiteren Konten verwendet wurde, und ersetzen Sie wiederverwendete Passwörter bei den weiteren betroffenen Konten. Sichern Sie Ihr E-Mail-Konto besonders sorgfältig und aktivieren Sie Multi-Faktor-Authentifizierung, soweit der jeweilige Dienst dies unterstützt.
4. Aktivitäten und Wiederherstellungsdaten kontrollieren: Prüfen Sie bekannte Geräte, Sitzungen und Sicherheitsaktivitäten sowie Wiederherstellungsdaten und gegebenenfalls E-Mail-Weiterleitungen.
5. Bei Fremdaktivität gezielt handeln: Behandeln Sie unerwartete Nachrichten nach dem Datenleck besonders vorsichtig und prüfen Sie sie unabhängig. Erkennen Sie konkrete Fremdaktivitäten, leiten Sie die weitergehende Kontosicherung aus Kapitel 9 ein.
Weiterführende Anleitungen:
↑ Zurück zum Inhaltsverzeichnis
Offizielle Hilfe und Anlaufstellen
Vier offizielle Angebote für unterschiedliche Anliegen rund um ein Datenleck. Bei einem Datenleck prüfen und sichern Sie zuerst betroffene Konten über die offiziellen Dienste (Kapitel 9). Diese Anlaufstellen bieten ergänzende Beratung, Informationen und Meldewege.
Service-Center des BSI
IT-SicherheitInformationen und Unterstützung bei Fragen zur IT- und Cybersicherheit.
Onlinewachen der Polizeien der Länder
StrafanzeigeFür geeignete Sachverhalte können Sie online Strafanzeige erstatten oder Hinweise geben. Das Portal führt zur zuständigen Landespolizei; es ist nicht für akute Notfälle gedacht.
BfDI (Bundesbeauftragter für den Datenschutz und die Informationsfreiheit)
DatenschutzDie BfDI ist für Datenschutzbeschwerden in ihrem gesetzlichen Zuständigkeitsbereich zuständig. Bei privaten Unternehmen sind meist die Datenschutzaufsichtsbehörden der Länder zuständig. Mit dem Kontaktfinder auf der BfDI-Website finden Sie die passende Aufsichtsbehörde.
Verbraucherzentrale
DatenmissbrauchBeratung bei Datenlecks, Account-Übernahmen, unberechtigten Verträgen und digitalem Datenmissbrauch.
Quellen
Bitdefender: Warum Netizens sich über Datenlecks Gedanken machen sollten. Abrufdatum: 05.10.2026.
Bitdefender Consumer Support: Wie Sie nach einer Datenschutzverletzung handeln. Abrufdatum: 05.10.2026.
F-Secure Identity Theft Checker: Prüfung bekannter Datenlecks anhand einer E-Mail-Adresse. Abrufdatum: 05.10.2026.
Malwarebytes: 24 Milliarden gestohlene Datensätze in riesigen Datenlecks gefunden – Prüfen Sie, ob Sie betroffen sind. Veröffentlichung: 24.06.2026. Abrufdatum: 05.10.2026.
Malwarebytes: Grundlagen: Datenpannen. Abrufdatum: 05.10.2026.
Proofpoint: Datendiebstahl – Bedrohungsreferenz. Abrufdatum: 05.10.2026.
Trend Micro: Was ist eine Datenverletzung? Abrufdatum: 05.10.2026.
WeLiveSecurity / ESET: Warum Ihr E-Mail-Konto das wertvollste Ziel für Cyberkriminelle ist. Abrufdatum: 05.10.2026.
WeLiveSecurity / ESET: Was tun bei Passwortlecks? Abrufdatum: 05.10.2026.