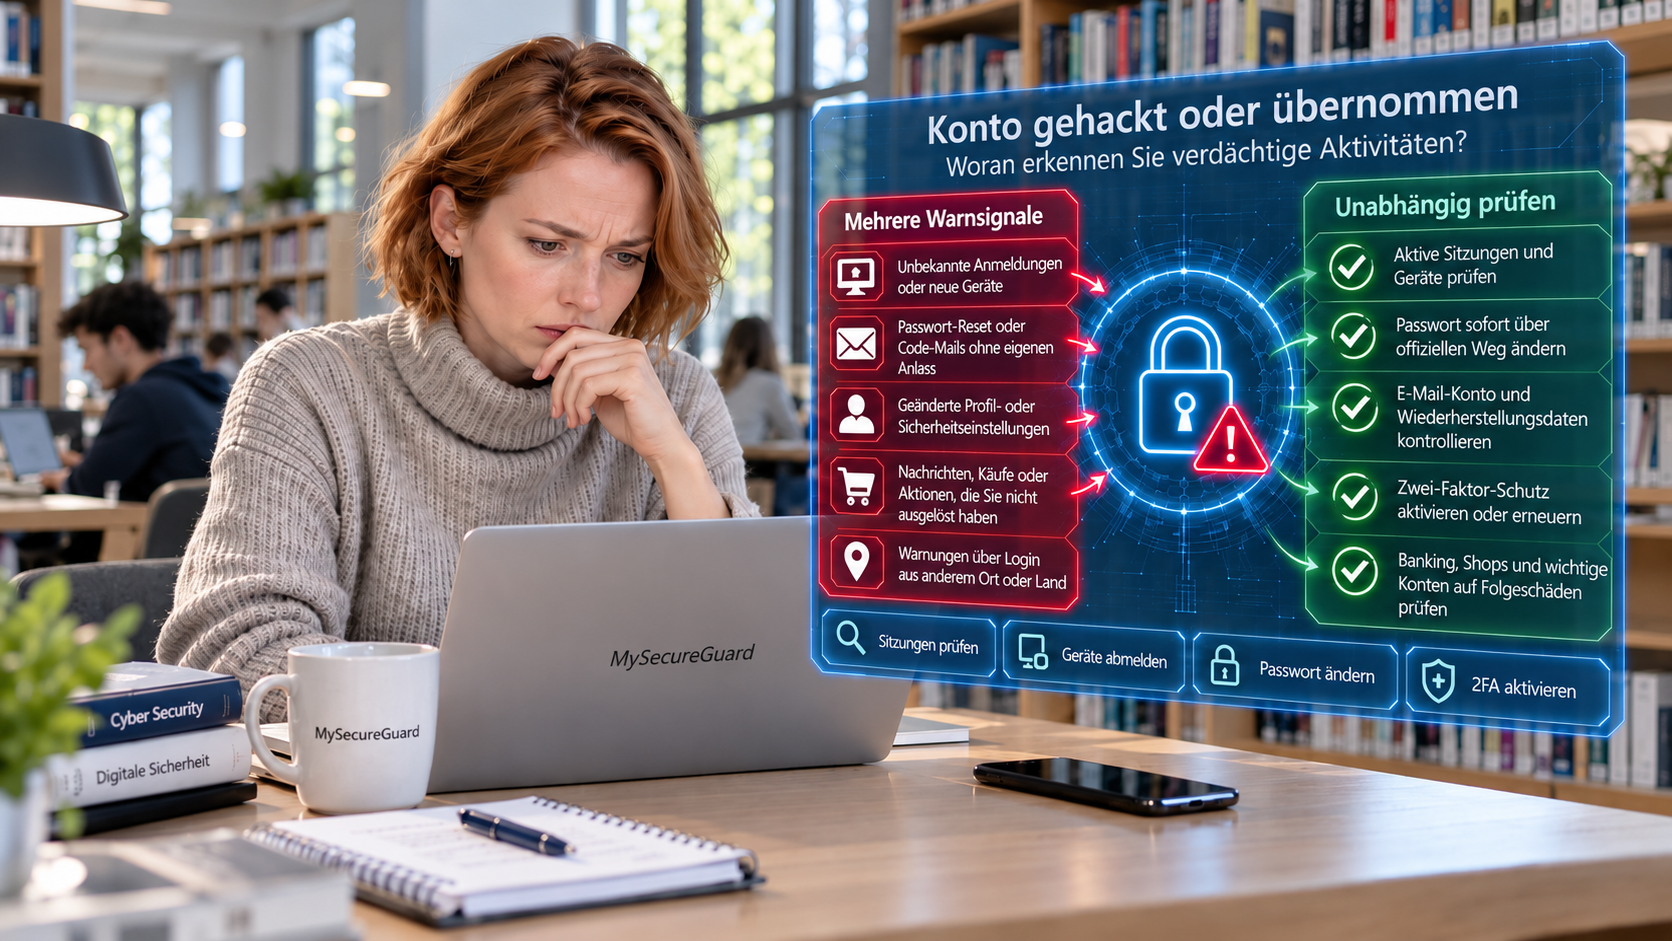
Sie erhalten eine Meldung über eine Anmeldung, die Sie nicht kennen. Im Konto wurde eine Telefonnummer geändert, oder Freunde berichten von Nachrichten, die Sie nie verschickt haben. Solche Veränderungen können auf einen Fremdzugriff hindeuten. Ein einzelnes ungewöhnliches Detail beweist aber noch keine Kontoübernahme. Dieser Artikel zeigt Ihnen, wie Sie Ihr Konto systematisch auf konkrete verdächtige Aktivitäten prüfen und deren Bedeutung richtig einordnen – ohne aus jedem Warnsignal sofort eine bestätigte Übernahme abzuleiten.
Wenn eine Sicherheitsmeldung, unbekannte Anmeldung oder fremde Änderung Sie unter Druck setzt, nutzen Sie als einfache kognitive Notbremse einen kurzen Drei-Sekunden-Stopp: Klicken, bestätigen oder ändern Sie nicht sofort etwas über die Meldung selbst. Öffnen Sie das betroffene Konto zuerst über einen selbst bekannten offiziellen Weg und prüfen Sie dort die tatsächlichen Kontoaktivitäten. Der Drei-Sekunden-Stopp ist keine Sicherheitsgarantie. Er schafft nur den Moment, in dem Sie aus einer möglicherweise manipulierten Meldung aussteigen und den Kontostatus unabhängig prüfen können.
Akutfall: Haben Sie eine konkrete fremde Aktivität bestätigt oder den Kontozugriff verloren?
- Fremde Anmeldung oder Sitzung bestätigt? Öffnen Sie den Dienst ausschließlich über einen selbst bekannten offiziellen Zugang und beenden Sie die unbekannte Sitzung beziehungsweise entfernen Sie das fremde Gerät, sofern der Dienst diese Funktion anbietet.
- Wiederherstellungs-E-Mail, Telefonnummer oder andere Sicherheitsdaten wurden verändert? Nutzen Sie sofort die offiziellen Sicherheits- oder Wiederherstellungsfunktionen des Dienstes.
- Fremde Nachrichten, Bestellungen oder Transaktionen vorhanden? Dokumentieren Sie die Aktivität und sichern Sie das Konto über den offiziellen Sicherheitsweg; bei Zahlungsbezug kontaktieren Sie zusätzlich den zuständigen Anbieter beziehungsweise Ihre Bank oder Ihren Zahlungsdienst.
- Kein Kontozugriff mehr? Nutzen Sie den offiziellen Wiederherstellungsprozess des Anbieters, nicht Links aus verdächtigen Nachrichten.
Bei Verdacht auf Schadsoftware am Gerät: Führen Sie sensible Passwortänderungen nicht auf dem möglicherweise betroffenen Gerät durch; nutzen Sie dafür ein anderes vertrauenswürdiges Gerät.
Das Wichtigste in Kürze
- Warnsignal ist kein Beweis: Eine unbekannte Anmeldung oder Sicherheitsmeldung ist ein Warnsignal, kein automatischer Beweis für eine Kontoübernahme – prüfen Sie systematisch, bevor Sie eine Übernahme annehmen.
- Nur über offizielle Wege öffnen: Öffnen Sie Ihr Konto ausschließlich über einen selbst geöffneten offiziellen Weg, nicht über Links aus Meldungen, und prüfen Sie systematisch Sitzungen, Sicherheitsdaten, Nachrichten, Beiträge und verbundene Geräte.
- Bei Schadsoftware-Verdacht Gerät wechseln: Ändern Sie sensible Passwörter bei Verdacht auf Schadsoftware nicht auf dem möglicherweise betroffenen Gerät – nutzen Sie ein anderes, vertrauenswürdiges Gerät.
Kapitel 1: Was bedeutet es überhaupt, wenn ein Konto „gehackt" oder übernommen wurde?
Eine Kontoübernahme liegt vor, wenn eine unbefugte Person Zugriff auf Ihr legitimes Benutzerkonto erhält und dieses verwenden kann. Nach einem solchen Zugriff können beispielsweise folgende Handlungen auftreten: Nachrichten versenden, Daten einsehen, Passwort ändern, Käufe tätigen oder Profilinformationen verändern.
Das Wichtigste dabei: Nicht jede Sicherheitsmeldung, nicht jede ungewöhnliche Aktivität und nicht jedes verdächtig aussehende Login-Ereignis bedeutet, dass jemand anderes Ihr Konto kontrolliert. Manche dieser Meldungen erklären sich durch Ihre eigene Nutzung – vielleicht haben Sie sich selbst auf einem anderen Gerät angemeldet, einen alten Browser verwendet oder sind gerade mit Ihrem Smartphone unterwegs.
Deshalb ist der zentrale Gedanke dieses Artikels: Ein Warnsignal ist noch kein Beweis. Entscheidend ist, ob Sie die Aktivität selbst erklären können und ob weitere tatsächliche Änderungen in Ihrem Konto vorhanden sind.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 2: Welche Warnsignale können auf einen Fremdzugriff hindeuten?
Es gibt verschiedene Arten von verdächtigen Aktivitäten, die Sie prüfen sollten.
Unbekannte Anmeldungen und Geräte: Ein Dienst meldet Ihnen, dass sich jemand von einem Ihnen unbekannten Ort, einem unbekannten Gerät oder zu einer ungewöhnlichen Uhrzeit angemeldet hat. Das kann ein echtes Warnsignal sein – aber es kann auch Sie selbst sein. Vielleicht haben Sie sich über einen anderen Browser angemeldet, einen neuen Computer eingerichtet oder sind mit dem Tablet unterwegs.
Änderungen an Ihren Kontodaten: Ein ernsthaftes Warnsignal ist, wenn sich Daten geändert haben, die Sie selbst nicht vorgenommen haben: E-Mail-Adresse, Telefonnummer, Benutzername, Profilinformationen (bei sozialen Netzwerken), Wiederherstellungs-E-Mail oder Sicherheits-Telefonnummer. Solche nicht von Ihnen vorgenommenen Änderungen sind ein starkes Warnsignal, weil Sicherheits- und Wiederherstellungsdaten den Zugang zu Ihrem Konto beeinflussen können.
Nachrichten, Beiträge oder Mails, die nicht von Ihnen stammen: Ein Warnsignal ist, wenn Sie sehen, dass über Ihr Konto Nachrichten versendet, Beiträge veröffentlicht oder E-Mails geschrieben wurden, ohne dass Sie das getan haben – in Ihrem Namen, als Direktnachricht, als Post, Kommentar oder Foto, oder als Kontaktanfrage. Prüfen Sie dabei nicht nur Ihren sichtbaren Posteingang: Je nach Dienst können solche Aktivitäten auch in Bereichen wie „Gesendet", „Aktivitätsprotokoll", „Sicherheitsprotokoll" oder „Bestellverlauf" auftauchen.
Nicht selbst ausgelöste Käufe oder Bestellungen: Wenn Sie sehen, dass Käufe oder Bestellungen über Ihr Konto erfolgt sind, die Sie selbst nie durchgeführt haben, kann das ein Hinweis darauf sein, dass jemand anderes Ihr Konto missbraucht.
Gelöschte oder verschwundene Inhalte: Ein Warnsignal kann auch sein, wenn Nachrichten, Fotos, Beiträge oder andere Inhalte plötzlich gelöscht oder verändert sind, ohne dass Sie das getan haben. Solche Veränderungen können auf einen Fremdzugriff hindeuten, haben aber auch andere mögliche Erklärungen.
Passwort oder Zugang funktioniert plötzlich nicht mehr: Wenn Ihr bislang gültiges Passwort auf einmal nicht mehr funktioniert und Sie es selbst nicht geändert haben, kann das zusammen mit weiteren verdächtigen Zeichen ein Warnsignal sein. Aber auch hier gibt es andere mögliche Gründe – etwa eine Störung des Dienstes oder dass Sie eine falsche Variante eintippen.
Neue oder veränderte Sicherheitseinstellungen: Verdächtig ist, wenn Sicherheitseinstellungen geändert wurden, die Sie nicht vorgenommen haben. Je nach Dienst können das sein: eine geänderte Wiederherstellungs-E-Mail, eine geänderte Wiederherstellungs-Telefonnummer, eine deaktivierte Zwei-Faktor-Authentifizierung, eine neu hinzugefügte Authentifizierungs-App, unbekannte verbundene Geräte oder unbekannte Anwendungen beziehungsweise Konten mit Zugriff auf Ihr Konto.
Wie Sie ein mehrdeutiges Signal von einem echten Alarmgrund unterscheiden, zeigt die Entscheidungstabelle in Kapitel 4.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 3: Wie prüfen Sie unbekannte Anmeldungen und Geräte?
Öffnen Sie das Konto über einen selbst bekannten offiziellen Zugang und wechseln Sie in den Sicherheits- oder Gerätebereich. Prüfen Sie angemeldete Geräte, aktive Sitzungen, Zeitpunkt und – sofern angezeigt – Standortangaben. Entscheidend ist, ob Sie jede Aktivität Ihrer eigenen Nutzung plausibel zuordnen können.
Viele Dienste zeigen angemeldete Geräte, aktive Sitzungen oder Anmeldeaktivitäten an. Welche Angaben verfügbar sind, hängt vom jeweiligen Anbieter ab.
So gehen Sie vor: Öffnen Sie Ihr Konto über einen Weg, den Sie selbst kennen und kontrollieren – nicht über einen Link aus einer verdächtigen Mail oder Nachricht. Navigieren Sie in den Konto- oder Sicherheitsbereich. Diese Bereiche haben unterschiedliche Namen je nach Dienst – Sie müssen gar nicht alle Menüpunkte der Reihe nach durchklicken. Suchen Sie nach Begriffen wie „Sicherheit", „Anmeldeaktivitäten", „Angemeldete Geräte", „Aktive Sitzungen", „Ort und Zeit der letzten Anmeldung" oder „Sicherheit und Login". Falls diese Begriffe nicht vorhanden sind, nutzen Sie die Hilfe des jeweiligen Dienstes – suchen Sie dort nach „Sitzungen" oder „Geräte" oder „Anmeldungen anzeigen".
Prüfen Sie bei jeder Eintragung: Kenne ich dieses Gerät? Habe ich mich selbst damit angemeldet? Passen Zeitpunkt und – sofern angezeigt – der ungefähre Standort zu meiner tatsächlichen Nutzung? Falls ich mehrere Geräte habe (Handy, Laptop, Tablet): Stimmt das mit meinen Geräten überein? Falls ich diese Woche verreist bin oder einen anderen Ort besucht habe: Könnte die angezeigte Standortangabe mich betreffen?
Erfolgssignal
Wenn Sie die Liste durchgesehen haben und jede Anmeldung oder Sitzung einer eigenen Aktion zuordnen können, finden Sie dort derzeit keinen konkreten Hinweis auf einen Fremdzugriff. Gibt es Einträge, die Sie überhaupt nicht erklären können, sind das verdächtige Fälle, die Sie weiter untersuchen sollten.
Fehlerweg
Finden oder verstehen Sie etwas nicht, raten Sie nicht. Nutzen Sie die offizielle Hilfefunktion des Dienstes. Ändern Sie keine Einstellungen aus bloßer Unsicherheit heraus – ein falscher Schritt hier könnte Sie selbst aus Ihrem Konto aussperren.
Eine häufige Fehlannahme lautet: „Der Standort sieht falsch aus, also ist mein Konto gehackt." Das ist nicht zuverlässig. Standortangaben können ungenau oder nur näherungsweise sein. Ein abweichender Standort allein ist deshalb kein Beweis für einen Fremdzugriff. Dasselbe gilt für Gerätebeschreibungen: Wenn Ihr Konto ein Gerät als „Chrome unter Windows" anzeigt, ist das nicht eindeutig. Vielleicht haben Sie gerade einen neuen Computer oder einen neuen Browser ausprobiert. Entscheidend ist: Können Sie die Anmeldung einer eigenen Handlung zuordnen? Wenn ja, ist sie erklärbar. Wenn nein, ist es verdächtig.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 4: Welche Änderungen an Passwort, E-Mail-Adresse und Wiederherstellungsdaten sind verdächtig?
Ein sehr wichtiges Zeichen für einen möglichen Fremdzugriff ist, wenn sich zentrale Sicherheitsdaten geändert haben, ohne dass Sie das getan haben. Denn diese Daten sind quasi die Schlüssel zu Ihrem Konto.
Öffnen Sie erneut Ihr Konto über einen offiziellen, vertrauten Weg. Navigieren Sie zum Bereich „Passwort", „Sicherheit", „Konto", „Anmeldung und Sicherheit" oder ähnlich. Hier sollten Sie Informationen zu folgenden Punkten finden: Passwort (Datum der letzten Änderung), primäre E-Mail-Adresse, Wiederherstellungs-E-Mail, Telefonnummer sowie weitere Wiederherstellungs- oder Sicherheitsdaten, sofern der Dienst solche Angaben anzeigt.
Prüfen Sie: Wurde das Passwort zu einem Zeitpunkt geändert, an den Sie sich nicht erinnern? Wurde die E-Mail-Adresse verändert, ohne dass Sie das getan haben? Ist eine neue Wiederherstellungs-Telefonnummer hinzugefügt, die Ihnen nicht gehört? Sind weitere Wiederherstellungs- oder Sicherheitsdaten vorhanden oder verändert, die Sie nicht selbst eingerichtet haben?
Entscheidungstabelle: Beobachtung, Einordnung, sicherer Schritt
| Beobachtung | Einordnung und sicherer nächster Schritt |
|---|---|
| Unbekannter Standort oder ungewöhnliche Uhrzeit bei einer Anmeldung | Mehrdeutig. Standort- und Geräteangaben können ungenau sein oder zu Ihrer eigenen Nutzung gehören. Prüfen Sie Gerät, Zeitpunkt und Ihre tatsächliche Nutzung, bevor Sie eine Übernahme annehmen. |
| Nicht von Ihnen geänderte Wiederherstellungs-E-Mail oder Telefonnummer | Warnsignal. Eine sicherheitsrelevante Kontoeinstellung wurde offenbar verändert. Wechseln Sie zu Kapitel 9 und nutzen Sie ausschließlich den offiziellen Sicherheitsweg. |
| Fremde Nachricht, Bestellung oder Transaktion im Konto | Warnsignal. Es gibt eine konkrete Handlung, die Sie nicht autorisiert haben. Dokumentieren Sie den Vorgang und leiten Sie die Sofortmaßnahmen aus Kapitel 9 ein. |
| Alle Aktivitäten lassen sich Ihrer eigenen Nutzung zuordnen | Sicherer Schritt. In dieser Kontrolle ist kein konkreter Fremdzugriff erkennbar. Beobachten Sie das Konto weiter; diese Kontrolle ist eine Momentaufnahme. |
Unbekannter Standort oder Uhrzeit
Mehrdeutig: Gerät, Zeitpunkt und eigene Nutzung prüfen.
Wiederherstellungsdaten ohne Ihr Wissen geändert
Warnsignal: zu Kapitel 9, offiziellen Sicherheitsweg nutzen.
Fremde Nachricht, Bestellung oder Transaktion
Warnsignal: dokumentieren, Sofortmaßnahmen aus Kapitel 9.
Alles der eigenen Nutzung zuordenbar
Sicherer Schritt: kein Fremdzugriff erkennbar, weiter beobachten.
Wenn Sie auf den Bereich zugreifen können und alle angezeigten Daten mit Ihren eigenen Änderungen übereinstimmen, finden Sie dort derzeit keinen konkreten Hinweis auf eine fremde Änderung. Alle Daten entsprechen dem, was Sie selbst eingegeben oder geändert haben; es gibt keine unbekannten Telefonnummern oder E-Mails, und angezeigte Zeitpunkte von Änderungen, sofern vorhanden, passen zu Ihren eigenen Aktionen.
Finden Sie eine Wiederherstellungsadresse oder Telefonnummer, die Ihnen nicht gehört, ist das ein starkes Warnsignal. Behandeln Sie diese Änderung als sicherheitsrelevant und wechseln Sie zu Kapitel 9. Können Sie sich gar nicht mehr anmelden oder wurden Ihre Zugangsdaten ohne Ihr Zutun geändert, kann das auf einen verlorenen Kontozugriff hindeuten. Nutzen Sie dann den offiziellen Wiederherstellungs- oder Sicherheitsweg des Anbieters. Ist nur ein einzelner Menübereich nicht auffindbar, verwenden Sie die offizielle Hilfe des Dienstes und raten Sie keinen Klickweg.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 5: Welche fremden Nachrichten, Beiträge oder Bestellungen sollten Sie kontrollieren?
Ein starkes Warnsignal für einen Fremdzugriff ist, wenn über Ihr Konto Handlungen erfolgt sind, die Sie selbst nie durchgeführt haben.
Öffnen Sie Ihr Konto über einen vertrauten offiziellen Weg und navigieren Sie zu Ihren Aktivitäten. Je nach Dienst heißen diese Bereiche unterschiedlich: „Aktivitätsprotokoll", „Sicherheitsprotokoll", „Anmeldungen und Aktivitäten", „Gesendet" (bei Mail), „Meine Beiträge" (bei sozialen Netzwerken), „Bestellverlauf" (bei Shops) oder „Nachrichten, die ich versendet habe". Nicht alle Dienste zeigen alles an einem Ort. Prüfen Sie die für den jeweiligen Kontotyp relevanten Bereiche.
Prüfen Sie: E-Mails oder Nachrichten, die Sie selbst nicht verfasst haben; Posts oder Kommentare, die Sie nicht veröffentlicht haben; Bestellungen, die Sie nicht getätigt haben; Dateianhänge, die Sie nicht versendet haben; Kontaktanfragen an Personen, die Sie nicht kontaktieren wollten.
Erfolgssignal
Sie können jede Nachricht, jeden Post und jede Bestellung einer eigenen Handlung von Ihnen zuordnen. Zeitpunkt, Inhalt und Empfänger stimmen mit Ihren Erinnerungen überein.
Fehlerweg
Finden Sie fremde Aktivitäten, notieren Sie Was wurde versendet oder gepostet, wann genau, an wen und welcher Inhalt. Diese Informationen können bei der weiteren Kontosicherung, einer Meldung an den Anbieter oder der Dokumentation des Vorfalls hilfreich sein. Finden Sie bestimmte Bereiche nicht, nutzen Sie die Suchfunktion des Dienstes oder die offizielle Hilfe. Raten Sie nicht.
Ein weiteres Warnsignal kann sein, wenn Inhalte plötzlich weg sind – Nachrichten, Fotos, alte Posts – ohne dass Sie diese gelöscht haben. Wenn Sie Ihre Kontohistorie kennen und plötzlich bemerken, dass wichtige Nachrichten, Fotos oder Beiträge fehlen, die vorher dort waren, kann das auf eine fremde Änderung hindeuten. Allerdings: Das ist nicht automatisch ein Beweis. Es kann auch sein, dass der Dienst diese Inhalte gelöscht hat, dass Sie selbst etwas gelöscht und vergessen haben, oder dass die Anzeige technischen Fehlern unterliegt.
Vergleichen Sie Ihre Erinnerung mit dem, was Sie jetzt sehen: Waren vor kurzem noch mehr Beiträge vorhanden, und wie viele fehlen? Gibt es eine nachvollziehbare Erklärung für das Fehlen dieser Inhalte? Lässt sich das Löschen durch eigene frühere Handlungen erklären? Auch auffällige Massenlöschungen oder ungewöhnliche Uploads sind konkrete Veränderungen, die Sie prüfen sollten.
Was Sie zuverlässig wissen sollten
- Eine konkrete fremde Handlung wiegt mehr als ein einzelnes Anmeldesignal: Eine unbekannte Anmeldung kann mehrdeutig sein. Eine tatsächlich versendete Nachricht, ein veröffentlichter Beitrag oder eine ausgelöste Bestellung, die Sie nicht selbst vorgenommen haben, ist dagegen ein konkreter, kaum erklärbarer Hinweis auf einen Fremdzugriff.
- Täter nutzen gezielt das Vertrauen Ihrer Kontakte aus: Nachrichten aus einem übernommenen Konto wirken auf Empfänger glaubwürdig, weil sie scheinbar von einer bekannten Person stammen. Genau dieses Vertrauen wird bei Geldforderungen oder Bitten um Codes gezielt ausgenutzt.
- Nicht jede fehlende Nachricht ist ein Beweis: Verschwundene Inhalte können auch durch eine eigene vergessene Löschung oder einen technischen Fehler des Dienstes entstehen. Prüfen Sie deshalb immer, ob es für das Fehlen eine plausible eigene Erklärung gibt, bevor Sie von einer fremden Handlung ausgehen.
- Bestellungen und Zahlungen brauchen eine gesonderte Klärung: Eine über Ihr Konto ausgelöste Bestellung oder Transaktion betrifft neben der Kontosicherheit auch den jeweiligen Anbieter beziehungsweise Ihre Bank oder Ihren Zahlungsdienst. Beide Seiten sollten Sie informieren.
- Dokumentation erleichtert die weitere Klärung: Halten Sie bei einer gefundenen fremden Nachricht, einem Beitrag oder einer Bestellung Zeitpunkt, Inhalt und – soweit erkennbar – den Empfänger oder die betroffene Stelle fest. Das hilft Ihnen bei einer Meldung an den Anbieter oder bei Rückfragen.
- Warnen Sie betroffene Kontakte über einen anderen Weg: Wurden Nachrichten in Ihrem Namen verschickt, informieren Sie die Empfänger nicht über das möglicherweise noch unsichere Konto selbst, sondern über einen anderen Kommunikationsweg, damit diese nicht ebenfalls auf die fremde Nachricht reagieren.
BELEGTER PRAXISFALL
Wenn eine vertraute Nachricht aus einem übernommenen Konto stammt: ein dokumentierter Fall aus der Samtgemeinde Bothel
Laut einem Mimikama-Bericht unter Bezug auf eine Meldung der Polizei Rotenburg wurde eine 51-jährige Frau aus der Samtgemeinde Bothel über den Messenger zweimal von einer ihr bekannten Kontaktperson angeschrieben und um die Eingabe von Bezahlcodes gebeten. Die Frau kam der Bitte arglos nach. Später stellte sich heraus, dass das Konto der bekannten Person nach Angaben der Quelle offenbar durch einen unbekannten Täter übernommen worden war. Mit den übermittelten Codes wurden anschließend Zahlungen für Online-Käufe ausgeführt.
Warnsignale: eine ungewöhnliche Bitte um Codes oder Zahlungsdaten über den Messenger, selbst wenn die Nachricht scheinbar von einer bekannten Person stammt. Richtiger Prüfweg: Bei einer unerwarteten Bitte um Codes, Zahlungsdaten oder Geld – auch von einem bekannten Kontakt – die Anfrage über einen anderen Kommunikationsweg (zum Beispiel Telefonanruf) unabhängig bestätigen, bevor Sie reagieren. Die Quelle beschreibt die Kontoübernahme selbst mit dem Hinweis „offenbar" und nennt weder den genauen Tatzeitpunkt noch eine konkrete Schadenssumme. Der Fall zeigt dennoch belegt, wie ein übernommenes Konto genutzt wird, um über bestehendes Vertrauen an Zahlungsdaten zu kommen.
Quellenhinweis:
Mimikama: „Betrüger nutzt gehacktes Facebook-Konto und stiehlt Geld!", veröffentlicht 31.05.2018, unter Bezug auf die Polizei Rotenburg.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 6: Wie prüfen Sie verbundene Apps, Geräte und Konten?
Manche Dienste erlauben es, andere Apps oder Konten mit Ihrem Hauptkonto zu verbinden. Eine nicht von Ihnen autorisierte Drittanbieter-Verbindung kann zusätzliche Zugriffsrechte auf Kontodaten oder Funktionen besitzen, ohne dass dafür bei jeder Nutzung erneut Ihr Passwort eingegeben werden muss.
Öffnen Sie im offiziellen Konto den Bereich für verbundene Apps, Drittanbieter-Zugriffe, autorisierte Anwendungen oder verbundene Geräte. Prüfen Sie jede Verbindung darauf, ob Sie sie selbst eingerichtet haben und noch benötigen. Ein unbekannter, nicht von Ihnen autorisierter Zugriff ist sicherheitsrelevant; eine alte bekannte Verbindung ist nicht automatisch ein Fremdzugriff.
Suchen Sie nach Bereichen wie „Verbundene Apps", „Drittanbieter-Zugriff", „Autorisierte Anwendungen", „Angemeldet bleiben", „Sicherheit" oder „Apps und Websites mit Zugriff". Prüfen Sie für jede verbundene App oder jedes verbundene Konto: Kenne ich diese App oder dieses Konto? Habe ich das absichtlich verbunden? Nutze ich diese Verbindung noch? Wann wurde das verbunden – kann ich das zeitlich einordnen?
Erfolgssignal
Alle aufgelisteten Apps und Verbindungen sind Ihnen bekannt und erinnern Sie an Ihre eigenen Aktionen.
Fehlerweg
Eine App oder ein verbundenes Konto, das Sie überhaupt nicht kennen und nicht selbst autorisiert haben, ist ein Warnsignal. Eine Ihnen bekannte, aber nicht mehr benötigte Verbindung ist dagegen nicht automatisch ein Hinweis auf eine Kontoübernahme; sie sollte entfernt werden, wenn Sie sie nicht mehr benötigen. Finden Sie den Bereich nicht, ist das in Ordnung – nicht alle Dienste bieten diese Funktion an. Nutzen Sie die Hilfe des Dienstes, um sicherzustellen, dass dieser Bereich nicht vorhanden ist.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 7: Wann ist ein ungewöhnliches Ereignis noch kein Beweis für eine Kontoübernahme?
Das ist die zentrale Grenze, die viele Leser missverstehen. Ein einzelnes unspezifisches oder mehrdeutiges Warnsignal ist noch kein Beweis für eine Kontoübernahme. Eine konkrete Handlung oder Sicherheitsänderung, die Sie eindeutig nicht selbst vorgenommen oder autorisiert haben, ist dagegen ein deutlich stärkerer Hinweis und kann sofortiges Handeln rechtfertigen.
Mehrdeutiges Warnsignal: eine unbekannte Anmeldung. Sie sehen eine Anmeldung aus einem Ort, an dem Sie sich nicht befinden. Prüfen Sie zuerst, ob Sie selbst einen anderen Browser, ein neues Gerät, ein Mobilfunknetz, ein VPN oder einen Proxy verwendet haben. Standortangaben können nur näherungsweise sein. Bleibt die Anmeldung nach dieser Prüfung unbekannt, behandeln Sie sie als verdächtig und prüfen Sie weitere Sicherheitsdaten.
Deutlich stärkerer Hinweis: eine fremde Nachricht. Finden Sie in Ihrem Konto eine Nachricht, die Sie sicher nicht selbst verfasst oder autorisiert haben, ist das ein konkreterer Hinweis als eine bloß ungewöhnliche Standortanzeige. Prüfen Sie Zeitpunkt, Empfänger und Inhalt. Können Sie die Aktivität eindeutig nicht Ihrer eigenen Nutzung zuordnen, wechseln Sie zu den Sofortmaßnahmen in Kapitel 9.
Deutlich stärkerer Hinweis: eine nicht autorisierte Bestellung oder Transaktion. Prüfen Sie zunächst, ob das Konto mit einer anderen von Ihnen autorisierten Person geteilt wird oder ob sich der Vorgang einer eigenen Handlung zuordnen lässt. Können Sie die Bestellung oder Transaktion eindeutig nicht erklären oder autorisieren, behandeln Sie sie als konkreten Hinweis auf eine unbefugte Nutzung und handeln Sie.
Die zentrale Regel: Es gibt keine feste Anzahl von Warnsignalen, ab der ein Konto automatisch als übernommen gilt. Mehrere unabhängige Auffälligkeiten erhöhen den Verdacht. Aber auch eine einzelne konkrete, eindeutig nicht von Ihnen autorisierte Handlung oder Sicherheitsänderung kann ausreichen, um sofort Sicherungsmaßnahmen einzuleiten.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 8: Wie ordnen Sie das Ergebnis Ihrer Prüfung ein?
Nachdem Sie alle Bereiche kontrolliert haben, müssen Sie bewerten, was Sie gefunden haben. Mehrdeutige Einzelhinweise sind kein Beweis; eine eindeutig nicht autorisierte Handlung oder Sicherheitsänderung ist ein starker Hinweis.
Ergebnis 1: Alles ist erklärbar
Sie haben alle Anmeldungen, Aktivitäten, Änderungen und Verbindungen geprüft. Jedes Zeichen lässt sich einer eigenen Handlung von Ihnen zuordnen. Die Zeitstempel stimmen. Die Geräte sind Ihnen bekannt. Einordnung: Sie haben derzeit keinen konkreten Hinweis auf einen Fremdzugriff. Das bedeutet nicht, dass Ihr Konto 100-prozentig sicher ist – es bedeutet nur, dass Sie in dieser Kontrolle nichts Verdächtiges gefunden haben. Nächster Schritt: Achten Sie weiterhin auf ungewöhnliche Aktivitäten. Diese Kontrolle ist eine Momentaufnahme, keine Garantie für ewige Sicherheit.
Ergebnis 2: Ein Hinweis bleibt ungeklärt
Sie finden eine Aktivität, die Sie nach der ersten Prüfung nicht sicher zuordnen können – zum Beispiel eine unbekannte Anmeldung, ohne dass weitere fremde Änderungen sichtbar sind. Einordnung: Das ist ein Warnsignal, aber noch kein sicherer Nachweis einer Kontoübernahme. Nächster Schritt: Prüfen Sie den Vorgang sofort über die offiziellen Sicherheits- oder Hilfefunktionen des Dienstes weiter. Wenn der Anbieter eine eindeutig beschriftete Funktion für eine nicht von Ihnen stammende Anmeldung oder Aktivität anbietet, verwenden Sie diese. Warten Sie nicht absichtlich mehrere Tage, wenn der Hinweis weiterhin ungeklärt bleibt.
Ergebnis 3: Konkrete fremde Handlung oder Sicherheitsänderung
Sie finden mindestens eine Aktivität oder Änderung, die Sie sicher nicht selbst vorgenommen oder autorisiert haben, zum Beispiel eine fremd geänderte Wiederherstellungs-E-Mail, eine Nachricht, die Sie nicht verfasst haben, eine Bestellung oder Transaktion, die Sie nicht ausgelöst haben, oder ein unbekanntes verbundenes Gerät beziehungsweise eine App, die Sie nicht autorisiert haben. Einordnung: Das ist ein starker Hinweis auf unbefugten Zugriff oder eine unbefugte Nutzung des Kontos. Nächster Schritt: Gehen Sie zu Kapitel 9 – „Was sollten Sie bei starkem Verdacht als Erstes tun?"
↑ Zurück zum Inhaltsverzeichnis
Kapitel 9: Was sollten Sie bei starkem Verdacht als Erstes tun?
Wenn Sie konkrete Hinweise auf einen Fremdzugriff gefunden haben, brauchen Sie schnelle, sichere Handlungen. Bestätigen Sie keine unbekannte Freigabe-, Login- oder Sicherheitsanfrage aus einer Meldung heraus. Öffnen Sie den betroffenen Dienst selbst und führen Sie Sicherungsmaßnahmen nur dort aus.
1. Bestätigen Sie keine unbekannten Anfragen: Wenn Ihnen eine Anmelde-, Freigabe- oder Bestätigungsanfrage angezeigt wird, die Sie nicht selbst ausgelöst haben, bestätigen Sie sie nicht. Öffnen Sie stattdessen den Dienst unabhängig über die Ihnen bekannte App oder Webadresse und prüfen Sie dort die Kontoaktivität.
2. Verlassen Sie verdächtige Links: Wenn Sie eine E-Mail oder Nachricht bekamen, die Sie zu einer Sicherheitsseite auffordert: Öffnen Sie das Konto nicht über den Link in der Mail. Öffnen Sie es separat in einem neuen Browser-Tab, indem Sie die Adresse selbst eintippen oder ein Lesezeichen verwenden.
3. Entfernen Sie unbekannte Geräte und Sitzungen – falls möglich: Wenn der Dienst Ihnen erlaubt, Sitzungen zu beenden oder Geräte zu entfernen, prüfen Sie den Eintrag zunächst anhand von Gerät, Zeitpunkt und eigener Nutzung. Können Sie ihn nicht Ihrem eigenen Konto- oder Gerätegebrauch zuordnen, beenden Sie die Sitzung beziehungsweise entfernen Sie das Gerät über die offizielle Kontofunktion.
4. Ändern Sie Ihr Passwort – aber mit wichtiger Vorsicht: Ein neues starkes Passwort ist wichtig. Wenn Sie vermuten, dass Ihr Gerät selbst mit Schadsoftware infiziert ist, ändern Sie Ihr Passwort nicht auf diesem Gerät – ein Virus könnte die Eingabe aufzeichnen. Nutzen Sie stattdessen ein anderes, vertrauenswürdiges Gerät, das nach Ihrer Kenntnis nicht von demselben Problem betroffen ist. Öffnen Sie den Dienst dort über einen bekannten offiziellen Weg und ändern Sie das Passwort. Prüfen und bereinigen Sie das möglicherweise betroffene Gerät anschließend getrennt, bevor Sie es wieder für sensible Anmeldungen verwenden.
5. Kontrollieren Sie Wiederherstellungs- und Sicherheitsdaten sofort: Ändern Sie fremde Wiederherstellungsdaten über die offiziellen Kontoeinstellungen zurück auf Ihre eigenen Angaben. Das reduziert das Risiko, dass ein unbefugter Dritter diese Daten für weitere Zugriffs- oder Wiederherstellungsversuche nutzt.
6. Melden Sie unbekannte Drittanbieter-Zugriffe: Wenn Sie Anwendungen oder Konten sehen, die Sie nicht autorisiert haben, entziehen Sie diesen den Zugriff auf Ihr Konto.
7. Nutzen Sie den offiziellen Wiederherstellungsprozess, falls nötig: Wenn Sie den Zugriff auf Ihr Konto verloren haben oder die Situation außer Kontrolle ist, nutzen Sie den offiziellen Sicherheits- oder Wiederherstellungsprozess des Dienstes – nicht externe Webseiten oder Support-Links aus fragwürdigen Quellen.
8. Warnen Sie betroffene Kontakte, wenn über Ihr Konto fremde Nachrichten verschickt wurden: Wenn über Ihr E-Mail-, Messenger- oder Social-Media-Konto Nachrichten versendet wurden, die nicht von Ihnen stammen, informieren Sie die betroffenen Kontakte über einen anderen vertrauenswürdigen Kommunikationsweg. Bitten Sie sie, verdächtige Links, Anhänge oder Zahlungsaufforderungen aus diesen Nachrichten nicht zu verwenden.
9. Prüfen Sie Zahlungs- oder Bankbezug sofort gesondert: Wenn über das betroffene Konto Bestellungen, Zahlungen oder andere finanzielle Vorgänge möglich sind und Sie eine nicht autorisierte Aktivität feststellen, kontaktieren Sie den jeweiligen Anbieter sowie bei betroffenen Bank-, Karten- oder Zahlungsdaten Ihre Bank beziehungsweise Ihren Zahlungsdienst über einen selbst recherchierten offiziellen Kontaktweg. Dieser Artikel ersetzt dabei keine vollständige Zahlungs- oder Betrugsnotfallanleitung.
Welche möglichen Ursachen kommen infrage?
Wenn ein Fremdzugriff stattgefunden hat, gibt es mehrere Wege, wie das passieren konnte. Phishing: Eine gefälschte Mail, SMS oder Nachricht kann Sie auf eine nachgebaute Anmeldeseite führen oder zur Preisgabe von Zugangsdaten verleiten. Wie solche Täuschungen grundsätzlich funktionieren, erklärt Wie funktioniert Phishing und was wollen die Angreifer? Werden Zugangsdaten dabei erfasst, können sie für einen späteren unbefugten Anmeldeversuch missbraucht werden. Gestohlene oder geleakte Passwörter aus früheren Datenlecks: Wenn eine Kombination aus E-Mail-Adresse beziehungsweise Benutzername und Passwort aus einem früheren Datenleck stammt, kann sie automatisiert auch bei anderen Diensten ausprobiert werden. Wird dasselbe Passwort mehrfach verwendet, erhöht das das Risiko erfolgreicher Anmeldeversuche. Schadsoftware auf Ihrem Gerät: Schadsoftware kann Zugangsdaten oder andere für die Anmeldung relevante Informationen ausspähen und dadurch einen unbefugten Kontozugriff ermöglichen. Erratenes oder ausgespähtes Passwort: Ein schwaches oder bereits bekannt gewordenes Passwort kann leichter erraten, ausprobiert oder missbraucht werden.
Welche Ursache infrage kommt, beeinflusst die weiteren Maßnahmen. Bei möglicher Schadsoftware reicht eine Passwortänderung allein beispielsweise nicht aus; das betroffene Gerät muss zusätzlich geprüft und gegebenenfalls bereinigt werden. Für die erste Kontosicherung bleiben offizielle Zugangswege, die Kontrolle der Sicherheitsdaten und ein sicheres Passwort zentrale Schritte.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 10: Wie kontrollieren Sie Ihr Konto systematisch Schritt für Schritt?
Sie müssen sich nicht jeden Prüfpunkt einzeln merken. Für den Alltag genügt eine verlässliche Reihenfolge:
Schritte für den Alltag
1. Anmeldungen und Geräte prüfen: Kontrollieren Sie, ob Ihnen unbekannte Anmeldungen oder Geräte angezeigt werden, und ob E-Mail-Adresse, Telefonnummer oder andere Kontodaten verändert wurden.
2. Aktivitäten und Bestellungen kontrollieren: Prüfen Sie, ob unbekannte Nachrichten, Beiträge oder Aktionen über Ihr Konto erfolgt sind, und kontrollieren Sie Bestellungen oder andere Transaktionen, sofern das Konto solche Funktionen besitzt.
3. Sicherheitsdaten und Verbindungen prüfen: Kontrollieren Sie Wiederherstellungs- und Sicherheitseinstellungen sowie verbundene Geräte, Apps oder Konten, sofern der Dienst diese anzeigt.
4. Ergebnis richtig einordnen: Bewerten Sie ungewöhnliche Aktivitäten nicht allein anhand eines einzelnen Warnsignals als bestätigt. Öffnen Sie den Dienst dafür immer selbst über einen bekannten offiziellen Weg, nicht über Links aus Meldungen.
5. Bei starkem Verdacht gezielt handeln: Führen Sie bei starkem Verdacht keine weiteren sensiblen Aktionen über ein möglicherweise kompromittiertes Gerät durch. Haben Sie den Zugriff verloren oder sind fremde Änderungen bestätigt, nutzen Sie den offiziellen Wiederherstellungs- beziehungsweise Sicherheitsweg des Anbieters (Kapitel 9).
Weiterführende Anleitungen:
↑ Zurück zum Inhaltsverzeichnis
Offizielle Hilfe und Anlaufstellen
Vier offizielle Angebote für unterschiedliche Anliegen rund um einen vermuteten Fremdzugriff. Bei einem vermuteten Fremdzugriff sichern Sie zuerst das betroffene Konto über den offiziellen Dienst (Kapitel 9). Diese Übersicht ersetzt keine unmittelbare Kontosicherung oder Kontaktaufnahme mit der eigenen Bank.
Service-Center des BSI
IT-SicherheitInformationen und Unterstützung bei Fragen zur IT- und Cybersicherheit.
Onlinewachen der Polizeien der Länder
StrafanzeigeFür geeignete Sachverhalte können Sie online Strafanzeige erstatten oder Hinweise geben. Das Portal führt zur zuständigen Landespolizei; es ist nicht für akute Notfälle gedacht.
BfDI (Bundesbeauftragter für den Datenschutz und die Informationsfreiheit)
DatenschutzDie BfDI beaufsichtigt bestimmte Bundesstellen und weitere gesetzlich zugewiesene Bereiche. Für Datenschutzbeschwerden gegen private Online-Dienste sind meist die Landesdatenschutzbehörden zuständig. Prüfen Sie die Zuständigkeit über den Kontaktfinder auf der BfDI-Website.
Verbraucherzentrale
DatenmissbrauchBeratung bei Datenlecks, Account-Übernahmen, unberechtigten Verträgen und digitalem Datenmissbrauch.
Quellen
Verbraucherzentrale: Account gehackt? So erlangen Sie die Kontrolle zurück. Abrufdatum: 05.10.2026.
Verbraucherzentrale: Erste Hilfe bei gehackten Online-Konten. Abrufdatum: 05.10.2026.
Verbraucherzentrale: Virus auf dem Gerät? Das müssen Sie jetzt tun – in 4 Schritten. Abrufdatum: 05.10.2026.
Proofpoint: Account Takeover Fraud – Schutz gegen Kontobetrug. Abrufdatum: 05.10.2026.
Bitdefender: Wie man ein gehacktes Instagram-Konto wiederherstellt. Abrufdatum: 05.10.2026.
Malwarebytes: Credential Stuffing: Wie Hacker Konten stehlen und wie man sie stoppen kann. Abrufdatum: 05.10.2026.
Mimikama: Betrüger nutzt gehacktes Facebook-Konto und stiehlt Geld! Veröffentlicht 31.05.2018, unter Bezug auf die Polizei Rotenburg. Abrufdatum: 21.10.2026. Für die in Kapitel 5 dokumentierte Fallillustration.