Eine Nachricht sieht aus wie eine Sicherheitswarnung Ihrer Bank. Eine SMS behauptet, Ihr Paket könne nicht zugestellt werden. Oder jemand ruft an und erklärt, Ihr Konto sei in Gefahr. In allen Fällen soll etwas dringend passieren – obwohl Sie gar nicht wissen, ob die Nachricht echt ist.
Genau hier setzt dieser Ratgeber an. Er erklärt Phishing von Grund auf: wie eine Täuschung aufgebaut ist, was Angreifer erreichen möchten, welche Warnzeichen wirklich zählen und wie Sie einen Vorgang auf einem selbst gewählten Weg prüfen. Außerdem erfahren Sie, was zu tun ist, wenn Sie bereits reagiert haben. Sie brauchen dafür keine technischen Vorkenntnisse.
Akutfall: Wenn Sie schon gehandelt haben
- Nur den Link geöffnet? Führen Sie auf der verdächtigen Seite nichts weiter aus und schließen Sie sie. Prüfen Sie, ob zusätzlich etwas heruntergeladen oder gestartet wurde.
- Passwort oder Bestätigungscode eingegeben? Öffnen Sie den echten Dienst unabhängig von der Nachricht. Ändern Sie dort das Passwort, beenden Sie angebotene aktive Sitzungen und kontrollieren Sie unbekannte Anmeldungen.
- Verdächtige Datei geöffnet oder gestartet? Öffnen Sie sie nicht erneut. Nach einer möglichen Programmausführung sollten Sie das Gerät vorerst nicht für vertrauliche Anmeldungen verwenden, bis der Verdacht fachkundig geklärt ist.
- Zahlung oder Bankkonto betroffen? Kontaktieren Sie Ihre Bank oder Ihren Zahlungsanbieter unverzüglich über einen Ihnen bereits bekannten offiziellen Weg.
Das Wichtigste in Kürze
- Phishing: Kriminelle geben sich als vertrauenswürdige Stelle oder Person aus, damit Sie sich anmelden, Daten weitergeben oder bezahlen.
- Kein Echtheitsbeweis: Ein Logo, eine vertraute Absenderanzeige oder fehlerfreies Deutsch können auch in gefälschten Nachrichten vorkommen.
- Sicherer Prüfweg: Öffnen Sie die Ihnen bekannte App, eine bekannte Webadresse oder Ihre eigenen Unterlagen – nicht den Weg aus der verdächtigen Nachricht.
Kapitel 1: Was ist Phishing – und wie funktioniert die Täuschung?
Phishing ist Betrug durch Täuschung. Ein Täter erweckt den Eindruck, eine Nachricht stamme von Ihrer Bank, einem Paketdienst, einem Shop, einer Behörde oder einer Person, die Sie kennen. Tatsächlich will er erreichen, dass Sie sich auf einen von ihm vorgegebenen Weg einlassen.
Stellen Sie sich jemanden vor, der eine Jacke trägt, die der Uniform eines Paketdienstes ähnelt. Die Jacke beweist nicht, für wen dieser Mensch arbeitet. Eine digitale Nachricht funktioniert ähnlich: Ein bekanntes Logo, die richtige Farbe oder eine persönliche Anrede zeigen nicht zuverlässig, wer tatsächlich dahintersteht. Selbst die sichtbare Absenderadresse einer E-Mail kann manipuliert werden.
Der Täter möchte in der Regel eine Handlung auslösen. Sie sollen etwa einen Link öffnen, Ihr Passwort eingeben, einen Bestätigungscode weitergeben, eine Datei starten oder eine Überweisung freigeben. Diese Beeinflussung wird als Social Engineering bezeichnet. Dahinter steckt kein geheimnisvoller technischer Trick: Kriminelle nutzen menschliche Gewohnheiten, Vertrauen, Angst oder Zeitdruck, um eine Entscheidung zu ihren Gunsten zu beeinflussen.
Phishing ist kein Intelligenztest. Eine überzeugende Nachricht kann gerade dann gefährlich wirken, wenn sie zufällig zu Ihrem Alltag passt – etwa weil Sie tatsächlich auf ein Paket warten.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 2: Wie läuft ein Phishing-Angriff ab?
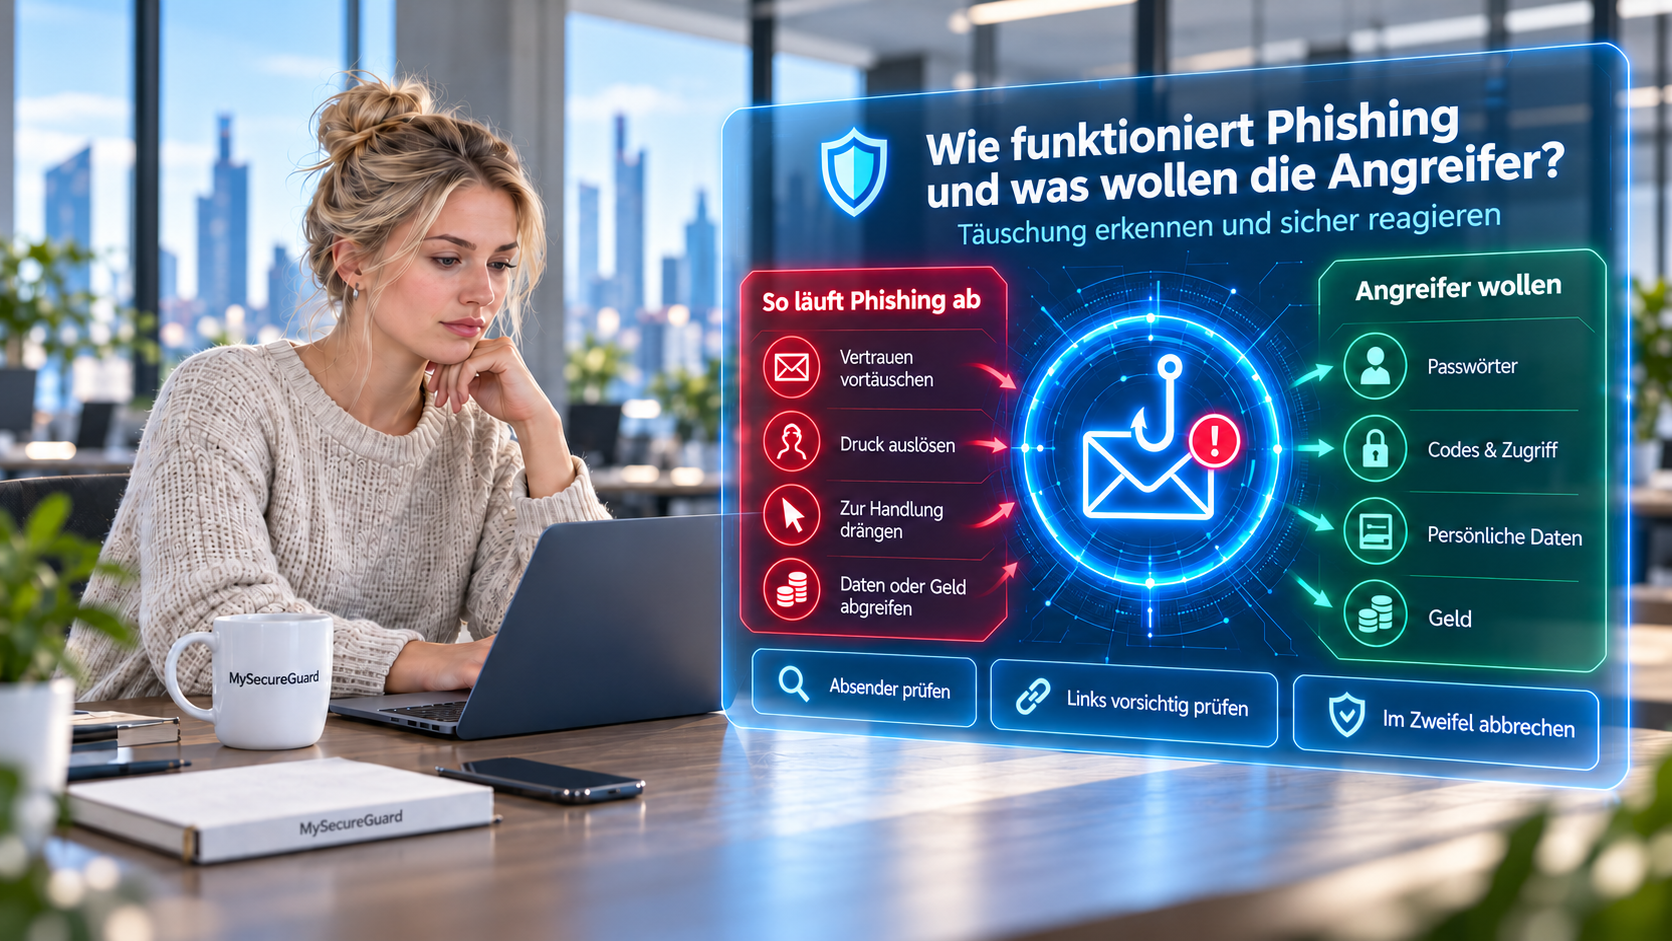
Ein Angriff muss nicht immer gleich aussehen. Häufig lässt sich aber eine ähnliche Abfolge erkennen. Wer diese Reihenfolge versteht, kann die Täuschung oft schon stoppen, bevor ein Schaden entsteht.
- Kontakt herstellen: Der Täter erreicht Sie per E-Mail, SMS, Messenger, Telefon oder über einen Link beziehungsweise QR-Code.
- Vertrauen herstellen: Er behauptet zum Beispiel, ein Konto sei gesperrt, eine Zustellung fehlgeschlagen oder eine ungewöhnliche Anmeldung erkannt worden.
- Handlung verlangen: Sie sollen sich anmelden, etwas bestätigen, eine Datei öffnen, Daten weitergeben oder bezahlen.
- Informationen oder Zugriff gewinnen: Über die Handlung kann der Täter ein Passwort, einen Code, persönliche Informationen oder eine Zahlung erhalten. Eine gestartete Schadsoftware kann weitere Risiken auslösen.
- Vorteil nutzen: Er versucht, damit auf Konten zuzugreifen, Informationen zu missbrauchen, ein Gerät zu kontrollieren oder Geld zu erhalten.
Ein einzelner Klick bedeutet nicht automatisch, dass Ihr Konto übernommen oder Ihr Gerät infiziert wurde. Entscheidend ist, was danach passiert ist: Hat die Webseite etwas geladen, wurde eine Datei ausgeführt, haben Sie Daten eingegeben oder eine Freigabe bestätigt? In Kapitel 9 können Sie diese Situationen getrennt einordnen.
Die fünf Schritte sind eine vereinfachte eigene Darstellung typischer Abläufe auf Grundlage der Hinweise von BSI und Polizeilicher Kriminalprävention. Nicht jeder Angriff durchläuft alle Phasen sichtbar.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 3: Was wollen die Täter mit Ihren Daten erreichen?
Die Aussage „Betrüger wollen Daten“ erklärt noch nicht, warum ein Angriff gefährlich sein kann. Entscheidend ist, welche Möglichkeiten eine gestohlene Information eröffnet.
Passwörter und E-Mail-Konten
Ein Passwort ist wie ein Schlüssel zu einem Online-Konto. Zusammen mit einem Benutzernamen oder einer E-Mail-Adresse kann es einem Fremden ermöglichen, sich als Sie anzumelden. Was danach möglich ist, hängt vom Dienst ab: Nachrichten lesen, hinterlegte Informationen ansehen, Bestellungen auslösen oder in Ihrem Namen weitere Nachrichten verschicken.
Besonders wichtig ist das E-Mail-Konto. Viele andere Dienste senden Nachrichten zur Passwort-Wiederherstellung an diese Adresse. Ein Angreifer, der Ihr E-Mail-Konto kontrolliert, könnte deshalb versuchen, auch andere Zugänge anzugreifen. Das bedeutet nicht, dass automatisch alle Konten übernommen werden.
Bestätigungscodes und Zwei-Faktor-Authentisierung
Viele Konten verlangen neben dem Passwort einen zweiten Nachweis, beispielsweise einen Code aus einer App oder eine Bestätigung auf dem Smartphone. Dieses Verfahren nennt sich Zwei-Faktor-Authentisierung (2FA). Es ergänzt das Passwort um eine zusätzliche Schutzschicht. Das BSI empfiehlt, solche Verfahren bei wichtigen Konten zu aktivieren.
Einige Phishing-Seiten fragen jedoch unmittelbar nach dem Passwort auch den Code ab. Täter können versuchen, beide Angaben schnell für eine echte Anmeldung zu verwenden. Je nach 2FA-Verfahren ist der Schutz unterschiedlich stark. Ein echter Bestätigungscode beweist nicht, dass die Seite echt ist, auf der Sie ihn eingeben. Auch phishingresistente Verfahren wie Passkeys können eine Alternative darstellen, wenn der jeweilige Dienst sie anbietet.
Persönliche Daten und Identitätsmissbrauch
Name, Adresse, Geburtsdatum, Telefonnummer oder Kontoinformationen können wie Puzzleteile zusammenwirken. Kriminelle können diese Angaben nutzen, um glaubwürdiger aufzutreten, weitere Betrugsversuche vorzubereiten oder möglicherweise in Ihrem Namen zu handeln. Wenn eine fremde Person Ihre Identität missbraucht, etwa für Bestellungen oder Verträge, spricht man von Identitätsmissbrauch.
Geld und Zahlungsfreigaben
Manche Nachrichten zielen unmittelbar auf eine Überweisung, Kartendaten oder eine Freigabe im Online-Banking. Andere versuchen erst, Zugangsdaten zu sammeln. Eine einzelne Phishing-Nachricht führt nicht automatisch zu einem finanziellen Verlust. Entscheidend ist, welche Handlung tatsächlich ausgeführt und welche Berechtigung dadurch erteilt wurde.
Schadprogramme und Gerätekontrolle
Statt Daten abzufragen kann ein Täter versuchen, eine schädliche Datei ausführen zu lassen. Solche Programme heißen Schadsoftware oder Malware. Abhängig von ihrer Art können sie Daten ausspähen, Eingaben mitlesen, Dateien verändern oder den Zugriff auf ein Gerät ermöglichen. Nicht jeder Anhang ist schädlich. Ob eine Gefahr entstanden ist, hängt davon ab, was heruntergeladen, geöffnet oder ausgeführt wurde.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 4: Woran erkennen Sie einen Betrugsversuch?
Phishing-Nachrichten wirken häufig deshalb überzeugend, weil sie eine alltägliche Situation aufgreifen. Sie erwarten eine Lieferung, haben gerade etwas bestellt oder benutzen einen Online-Dienst. Gleichzeitig wird Druck aufgebaut: Sie sollen sofort reagieren, bevor Sie Zeit zum Nachdenken haben.
Die kognitive Notbremse
Eine einfache Merkhilfe ist der Drei-Sekunden-Stopp: Antworten, klicken oder bestätigen Sie nicht sofort.
Stellen Sie sich zwei Fragen:
- Welche Handlung wird gerade von mir verlangt?
- Kann ich den behaupteten Vorgang unabhängig im echten Dienst prüfen?
Diese kurze Unterbrechung ist keine Sicherheitsgarantie. Sie gibt Ihnen Gelegenheit, den vom Absender vorgegebenen Weg zu verlassen. Wenn bereits ein tatsächlicher Schaden eingetreten sein könnte, dürfen erforderliche Schutzmaßnahmen dadurch nicht verzögert werden.
Zu den typischen Druckmitteln gehören Vertrauen in bekannte Marken, Angst vor einer Sperrung, eine angeblich knappe Frist, Neugier auf ein Dokument und die Gewohnheit, alltägliche Bestätigungen rasch zu erledigen. Ein einzelnes Merkmal wie ein Logo oder gutes Deutsch ist für sich weder Beweis für Echtheit noch für Betrug. Besonders kritisch wird die Kombination mit einer sensiblen Handlung – etwa einer Anmeldung oder Zahlung.
Entscheidungstabelle: Beobachtung, Bedeutung, sicherer Schritt
| Was fällt auf? | Wie ordnen Sie es ein – und was tun Sie? |
|---|---|
| Bekannter Name, Logo oder persönliche Anrede | Mehrdeutig. Das können echte und gefälschte Nachrichten enthalten. Öffnen Sie den angeblichen Dienst unabhängig und prüfen Sie den Vorgang dort. |
| Fehlerfreies Deutsch und professionelles Aussehen | Mehrdeutig. Auch Täuschungen können sprachlich und optisch überzeugend sein. Achten Sie auf das tatsächliche Ziel und die geforderte Handlung. |
| Kurze Frist oder Drohung mit Kontosperre | Warnsignal. Wenn Sie sofort klicken, Daten eingeben oder zahlen sollen, brechen Sie den vorgegebenen Weg ab und prüfen Sie unabhängig. |
| Unbekannte Internetadresse mit Login- oder Zahlungsaufforderung | Konkreter Abbruchgrund. Geben Sie dort keine Daten ein und öffnen Sie den Dienst selbst über einen bekannten Weg. |
| Sie erwarten tatsächlich ein Paket oder eine Zahlung | Kein Echtheitsbeweis. Prüfen Sie Sendung, Bestellung oder Zahlung über Ihr bestehendes Konto oder die offizielle App. |
Bekannter Name oder persönliche Anrede
Mehrdeutig: im echten Dienst unabhängig prüfen.
Professioneller Text
Mehrdeutig: geforderte Handlung und Zielweg prüfen.
Zeitdruck
Warnsignal: abbrechen und über bekannten Weg prüfen.
Unbekannte Adresse plus Anmeldung oder Zahlung
Abbruchgrund: keine Daten eingeben, bekannten Zugang nutzen.
Erwartete Lieferung oder Zahlung
Kein Echtheitsbeweis: im echten Konto nachsehen.
Erfolgssignal
Sie haben die Aufforderung über einen Weg überprüft, den Sie selbst gewählt haben – nicht nur anhand ihres Aussehens.
Wenn die Prüfung unklar bleibt
Führen Sie die verlangte Handlung nicht aus und wenden Sie sich an den offiziellen Hilfebereich.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 5: Über welche Wege verbreitet sich Phishing?
Phishing ist nicht auf E-Mails beschränkt. Entscheidend ist die Täuschung und die verlangte Handlung, nicht das Medium.
1. SMS und Messenger
Eine gefälschte SMS mit einem Paketproblem nennt man häufig Smishing. Sie kann behaupten, dass eine Adresse fehlt, eine Gebühr offensteht oder Ihr Konto gesperrt werde. Oft führt der Link auf eine nachgebaute Webseite. Messenger-Nachrichten nutzen ähnliche Methoden – beispielsweise bittet ein vermeintlich bekanntes Familienmitglied über eine „neue Nummer“ dringend um Geld. Prüfen Sie eine ungewöhnliche Bitte über den bisher bekannten Kontaktweg, nicht ausschließlich im gleichen Chat.
2. Telefonanrufe
Bei Vishing (Phishing über Sprachanrufe) gibt sich ein Anrufer etwa als Bankmitarbeiter, technische Unterstützung oder Behördenvertreter aus. Er fordert möglicherweise ein Passwort, einen Code oder die Freigabe einer Transaktion. Beenden Sie einen solchen unerwarteten Anruf und kontaktieren Sie die behauptete Stelle bei Bedarf über eine bereits bekannte Telefonnummer.
3. QR-Codes und Suchergebnisse
Ein QR-Code kann eine Internetadresse enthalten. Beim Quishing führt er auf eine gefälschte Seite. Weil die Zieladresse im gedruckten Muster nicht direkt lesbar ist, sollten Sie eine unerwartete Aufforderung über einen bekannten Zugang prüfen. Das BSI beschreibt auch SEO-Poisoning: Dabei versuchen Angreifer, manipulierte Seiten in Suchergebnissen sichtbar zu machen. Ein hoher Suchmaschinenplatz beweist daher ebenfalls keine Echtheit.
4. Sechs Fragen, die bei allen Kanälen helfen
- Haben Sie die Nachricht überhaupt erwartet?
- Passt die geforderte Handlung zu Ihrem tatsächlichen Vorgang?
- Wird durch Zeitdruck oder eine Drohung die Prüfung erschwert?
- Stammt der Link oder die Telefonnummer aus der Nachricht selbst?
- Fordert der Absender Passwort, Code, persönliche Daten oder Geld?
- Können Sie dieselbe Sache in einem echten Konto, einer offiziellen App oder über eine vorher bekannte Telefonnummer prüfen?
Diese Fragen ersetzen keine technische Untersuchung, helfen aber beim ersten Einordnen.
BELEGTER PRAXISFALL
5. Dokumentierter Fall: die angebliche Paket-SMS
Die Verbraucherzentrale Niedersachsen beschreibt eine Betrugsmasche, bei der angeblich unvollständige Adressangaben die Zustellung eines Pakets verhindern sollen. Die Empfänger sollen ihre Adresse innerhalb von zwölf Stunden über einen mitgesendeten Link bestätigen. Der Link führte laut der Verbraucherzentrale nicht auf die echte Seite des genannten Paketdienstes.
Hier liegt der Trick nicht allein im falschen Absender. Die Nachricht passt zu einer alltäglichen Situation, setzt eine kurze Frist und lenkt den Empfänger auf eine vom Täter kontrollierte Seite. Der sichere Prüfweg ist die bereits installierte Paket-App oder eine selbst eingegebene offizielle Adresse – unabhängig von der SMS.
Quellenhinweis:
Verbraucherzentrale Niedersachsen: „Smishing: Gefälschte Paketankündigungen per SMS und Sprachnachricht“, dokumentierter Fall, Stand 20.01.2025. Dies ist keine aktuelle Live-Warnung.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 6: Welche Folgen kann ein Angriff haben?
Die Auswirkungen hängen davon ab, was wirklich passiert ist. Wer nur eine Nachricht gelesen hat, befindet sich in einer anderen Lage als jemand, der einem Fremden Zugangsdaten oder eine Zahlungsfreigabe gegeben hat. Ein Schaden tritt nicht zwangsläufig ein.
Bei gestohlenen Zugangsdaten: Ein Täter kann versuchen, sich anzumelden. Mit Zugriff auf ein E-Mail-Konto könnte er Nachrichten lesen, Änderungen vornehmen oder Kontakte für weitere Täuschungen missbrauchen.
Bei erbeuteten persönlichen Daten: Zusätzliche Betrugsversuche oder Identitätsmissbrauch können folgen.
Bei schädlicher Software: Daten und Geräte können betroffen sein.
Bei Zahlungsdaten oder Freigaben: Finanzieller Schaden droht.
Eine wichtige Unterscheidung: Eine Nachricht behauptet vielleicht, dass Ihr Konto gesperrt werde. Das ist zunächst nur eine Behauptung des Absenders. Ebenso beweist die Existenz einer echten Bestellung nicht, dass die Nachricht darüber authentisch ist. Ob eine Aufforderung tatsächlich vom Anbieter stammt, müssen Sie unabhängig prüfen.
Das Wissen um diese möglichen Folgen soll Ihnen helfen, die Situation ruhig einzuordnen. Die konkreten Sofortmaßnahmen stehen gesammelt in Kapitel 9. Dadurch müssen Sie nicht bei jedem möglichen Schaden dieselben Schritte erneut lesen.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 7: Wie sieht ein Angriff im Alltag aus?
Fiktives Lernbeispiel – keine dokumentierte Einzelperson
Anna möchte am Abend ihre E-Mails prüfen. In ihrem Postfach liegt eine Nachricht, die angeblich vom E-Mail-Anbieter stammt: Eine ungewöhnliche Anmeldung sei festgestellt worden und müsse sofort bestätigt werden.
Die Nachricht sieht ordentlich aus und enthält ein vertrautes Logo. Anna klickt auf den Link und sieht eine Anmeldeseite, die der echten Seite sehr ähnlich ist. Sie gibt ihr Passwort ein. Anschließend verlangt die Seite einen zusätzlichen Bestätigungscode, den Anna gerade auf dem Smartphone erhalten hat. Auch diesen trägt sie ein.
Was Anna nicht sehen kann
Ein Täter könnte versuchen, ihre Angaben in diesem Moment für eine echte Anmeldung weiterzuverwenden. In manchen Varianten werden Passwort und zweiter Faktor nahezu zeitgleich abgefragt oder Anmeldesitzungen technisch abgefangen. Solche Echtzeitangriffe werden teilweise als Adversary-in-the-Middle (AiTM) bezeichnet. Microsoft hat entsprechende Varianten dokumentiert. Sie müssen sich den Fachbegriff nicht merken – wichtig ist nur die Erkenntnis, dass auch ein echter Bestätigungscode in einer falschen Umgebung abgefangen werden kann.
Ist Annas Konto deshalb sicher übernommen?
Nein. Aus ihrer Sicht lässt sich der Erfolg des Täters noch nicht sicher feststellen. Aber Passwort und Code wurden auf einer verdächtigen Seite eingegeben. Deshalb ist sofortiges Handeln sinnvoll: Sie verlässt die Seite und nutzt ihren unabhängig geöffneten echten Dienst beziehungsweise dessen offizielle Kontowiederherstellung. Welche Prüf- und Sicherungsschritte anschließend folgen, erklärt Kapitel 9.
Das Beispiel macht zwei Dinge deutlich. Erstens: Selbst eine täuschend echte Oberfläche ist kein Beweis für die Herkunft. Zweitens: Eine zweite Sicherheitsabfrage schützt nur dann wie vorgesehen, wenn Sie sie im richtigen, selbst gewählten Zusammenhang verwenden.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 8: Wie prüfen Sie eine Aufforderung unabhängig?
Der wichtigste Unterschied liegt zwischen dem Weg aus einer Nachricht und einem Weg, den Sie schon vorher kannten. Ein Täter kann seine SMS, E-Mail, den Link oder die angezeigte Rufnummer kontrollieren. Deshalb öffnen Sie den angeblich betroffenen Dienst möglichst selbst.
Bank-E-Mail mit Login-Link
Benutzen Sie stattdessen die bereits installierte Bank-App oder geben Sie die Ihnen bekannte Internetadresse selbst ein.
Paket-SMS mit Adresskorrektur
Prüfen Sie die Sendungsnummer in Ihrem eigenen Kundenkonto.
Anruf mit Code-Anforderung
Beenden Sie das Gespräch und kontaktieren Sie die angebliche Stelle über Ihre bekannte Nummer.
Ungewöhnliche Messenger-Nachricht einer vertrauten Person
Rufen Sie diese über den zuvor gespeicherten Kontakt an.
Was genau ist das Erfolgssignal?
Ein unabhängiger Zugang ist nur der erste Schritt. Prüfen Sie im echten Dienst den konkreten behaupteten Vorgang: Steht die angebliche Zahlung dort? Gibt es tatsächlich eine Sicherheitsmeldung? Ist die Sendung betroffen? Wenn ein realer Vorgang angezeigt wird, beweist das für sich noch nicht die Echtheit der ursprünglichen Nachricht. Maßgeblich ist, dass Sie eine mögliche Handlung ausschließlich im echten Dienst selbst vornehmen und die Anfrage dort nachvollziehen können.
Wenn Sie keinen sicheren Startpunkt kennen
Raten Sie keine Adresse. Nutzen Sie ein vorhandenes Lesezeichen, eine bereits installierte App, eigene Unterlagen oder den offiziellen Hilfebereich. Lassen sich Herkunft und Aufforderung nicht zuverlässig bestätigen, führen Sie die verlangte Handlung nicht aus.
Weiterführender Leitfaden:
↑ Zurück zum Inhaltsverzeichnis
Kapitel 9: Was tun Sie, wenn bereits etwas passiert ist?
Wer Hilfe benötigt, muss nicht erst den gesamten Artikel lesen. Ordnen Sie die letzte tatsächliche Handlung ein und gehen Sie dann gezielt vor. Die folgenden Maßnahmen ersetzen bei komplexen Vorfällen keine Unterstützung durch den jeweiligen Anbieter oder eine Fachperson.
Sie haben nur einen Link geöffnet
Schließen Sie die verdächtige Seite über die Browserbedienung und geben Sie dort nichts ein. Prüfen Sie, ob zusätzlich eine Datei heruntergeladen, geöffnet oder ein Programm gestartet wurde.
Erfolgssignal
Die Seite ist geschlossen und Sie wissen, welche Aktionen Sie tatsächlich durchgeführt haben.
Falls unklar
Behandeln Sie einen möglichen Download oder eine Ausführung als eigenen Vorfall und prüfen Sie das Gerät.
Ein bloßer Webseitenbesuch führt nicht automatisch zu einer Infektion. Das BSI beschreibt jedoch auch Risiken durch Sicherheitslücken im Browser. Ein aktualisierter Browser und ein aktuelles Betriebssystem gehören deshalb zu den grundlegenden Schutzmaßnahmen.
Sie haben ein Passwort oder einen Bestätigungscode eingegeben
Öffnen Sie den echten Dienst über Ihre bekannte App oder Adresse. Ändern Sie im Sicherheitsbereich das betroffene Passwort in ein neues, nur dort verwendetes Passwort. Beenden Sie, soweit angeboten, andere aktive Sitzungen – also noch bestehende Anmeldungen auf Geräten oder in Browsern. Prüfen Sie danach unbekannte Geräte und Anmeldungen sowie beim E-Mail-Konto insbesondere eingerichtete Weiterleitungen und veränderte Kontoeinstellungen.
Erfolgssignal
Der Dienst bestätigt die Passwortänderung und gegebenenfalls das Beenden der Sitzungen; Sie haben die Sicherheitseinstellungen kontrolliert. Das ist ein wichtiger Sicherungsschritt, aber keine Garantie vollständiger Entwarnung.
Wenn Sie keinen Zugriff mehr haben
Nutzen Sie ausschließlich die offizielle Funktion „Konto wiederherstellen“ oder den echten Hilfebereich des Anbieters. Geben Sie weitere Codes niemals über den verdächtigen Kontaktweg weiter.
Sie haben eine Datei geöffnet oder ein Programm ausgeführt
Öffnen oder starten Sie die Datei nicht erneut. Eine heruntergeladene Datei ist nicht mit einem ausgeführten Programm gleichzusetzen. Wenn tatsächlich etwas gestartet wurde oder ein begründeter Schadsoftwareverdacht besteht, nutzen Sie das betroffene Gerät vorerst nicht für vertrauliche Anmeldungen. Lassen Sie es mit geeigneten aktuellen Sicherheitswerkzeugen prüfen oder holen Sie fachkundige Hilfe; bei einem Arbeitsgerät ist die zuständige IT einzubeziehen.
Erfolgssignal
Eine qualifizierte Prüfung hat ein nachvollziehbares Ergebnis geliefert.
Bei unklarem Ergebnis
Halten Sie die Einschränkung für vertrauliche Zugriffe aufrecht und lassen Sie den Zustand weiter klären.
Eine Bankverbindung, Karte oder Zahlung ist betroffen
Kontaktieren Sie unverzüglich Ihre Bank oder Ihren Zahlungsanbieter über die bereits bekannte App, eine selbst gewählte offizielle Adresse oder eine Rufnummer aus Ihren eigenen Unterlagen. Schildern Sie, welche Zahlung, Freigabe oder welche Daten betroffen sind, und folgen Sie den Sicherungsanweisungen der zuständigen Stelle. Nutzen Sie keine „Notfallnummer“, die erst in der verdächtigen Nachricht genannt wurde.
Sie sind unsicher oder möchten den Vorfall melden
Wenn Sie nicht sicher rekonstruieren können, was geschehen ist, beenden Sie zunächst jede weitere Interaktion mit der Nachricht. Dokumentieren Sie, soweit möglich, die Nachricht und die eigenen Handlungen, ohne verdächtige Dateien erneut zu öffnen. Die Onlinewache der Polizei ermöglicht in geeigneten Fällen eine Strafanzeige; bei akuten Notfällen gilt die 110. Die offiziellen Anlaufstellen stehen am Ende dieses Artikels.
↑ Zurück zum Inhaltsverzeichnis
Kapitel 10: Wie behalten Sie Ihren Phishing-Schutz im Blick?
Sie müssen sich nicht jede Betrugsmasche merken. Für den Alltag genügt eine verlässliche Reihenfolge:
Vier Schritte für den Alltag
1. Handlung erkennen: Was genau verlangt die Nachricht von Ihnen – eine Anmeldung, einen Bestätigungscode, Daten oder eine Zahlung? Lassen Sie sich durch Zeitdruck nicht zu einer ungeprüften Handlung drängen.
2. Unabhängig nachsehen: Verwenden Sie keine Links, QR-Codes oder Rückrufnummern aus der verdächtigen Nachricht. Öffnen Sie den echten Dienst über eine bereits bekannte Adresse, ein eigenes Lesezeichen, die vorhandene App oder Ihre Unterlagen. Prüfen Sie dort den behaupteten Vorgang.
3. Bei Unklarheit nichts freigeben: Ist der Vorgang nicht auffindbar oder bleibt er unklar, geben Sie keine Daten ein und lösen Sie keine Zahlung aus. Nutzen Sie bei Bedarf einen bekannten offiziellen Kontaktweg.
4. Nach einem Vorfall gezielt handeln: Ein geöffneter Link, eingegebene Zugangsdaten, eine ausgeführte Datei und eine veranlasste Zahlung erfordern unterschiedliche Maßnahmen. Die passenden Sofortschritte stehen in Kapitel 9.
↑ Zurück zum Inhaltsverzeichnis
Offizielle Hilfe und Anlaufstellen
Vier offizielle Angebote für unterschiedliche Anliegen. Bei einem laufenden Vorfall haben die passenden Sofortmaßnahmen Vorrang. Ein allgemeiner Hilfelink ersetzt nicht den direkten Kontakt zur betroffenen Bank oder zum jeweiligen Kontoanbieter.
Service-Center des BSI
IT-SicherheitInformationen und Unterstützung bei Fragen zur IT- und Cybersicherheit.
Onlinewachen der Polizeien der Länder
StrafanzeigeFür geeignete Sachverhalte können Sie online Strafanzeige erstatten oder Hinweise geben. Das Portal führt zur zuständigen Landespolizei; es ist nicht für akute Notfälle gedacht.
Verbraucherzentrale – Phishing-Radar
Verdacht meldenVerdächtige E-Mails zur Auswertung weiterleiten und aktuelle Warnungen ansehen. Eingesandte E-Mails werden wegen der Menge üblicherweise nicht individuell beantwortet.
Bundesnetzagentur
BeschwerdeBeschwerden etwa zu nicht verlangten SMS oder Messenger-Nachrichten sowie bestimmten Fällen von Rufnummernmissbrauch einreichen.
Quellen
Bundesamt für Sicherheit in der Informationstechnik (BSI): Zwei-Faktor-Authentisierung – Mehr Sicherheit für Online-Konten und vernetzte Geräte. Abrufdatum: 02.10.2026.
Polizeiliche Kriminalprävention der Länder und des Bundes / Initiative Sicher Handeln: Online-Betrug – Phishing. Abrufdatum: 02.10.2026.
Polizeiliche Kriminalprävention der Länder und des Bundes: Checkliste gehackter Account. Abrufdatum: 02.10.2026.
MITRE ATT&CK: Phishing, Technique T1566 - Enterprise | MITRE ATT&CK®. Version 2.8, zuletzt geändert 18.09.2026. Überprüft: 22.10.2026.
Microsoft Defender Security Research Team / Microsoft Threat Intelligence: Breaking the code: Multi-stage 'code of conduct' phishing campaign leads to AiTM token compromise. 04.05.2026. Abrufdatum: 02.10.2026.
Bundesamt für Sicherheit in der Informationstechnik (BSI): E-Mail-Sicherheit: Mythen im Faktencheck. Abrufdatum: 08.10.2026.
Bundesamt für Sicherheit in der Informationstechnik (BSI): Der Browser – Gefahren und Risiken. Abrufdatum: 02.10.2026.
Verbraucherzentrale Niedersachsen: Smishing: Gefälschte Paketankündigungen per SMS und Sprachnachricht. Stand: 20.01.2025. Abrufdatum: 21.10.2026.